【懶人包】 5 點看懂本篇重點:
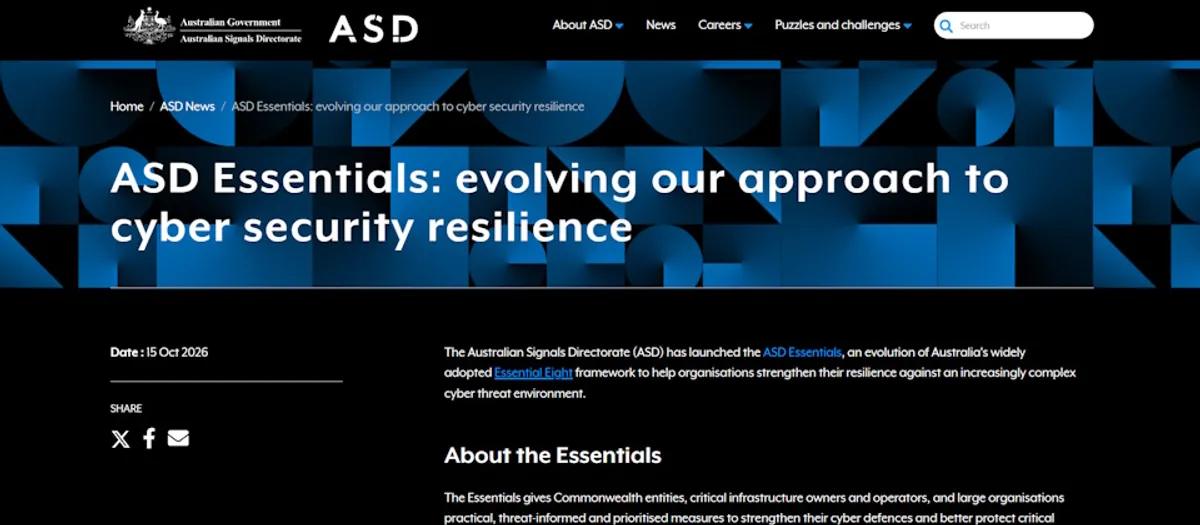
- 澳洲通訊局(ASD)推出新版資安指引ASD Essentials,逐步取代沿用近10年的Essential Eight框架。
- 最大改變是不再以單一成熟度等級呈現組織整體資安狀態,改為分別評估不同安全領域的防護成效。
- 新框架由多份指引組成,涵蓋企業IT、營運技術(OT)及雲端環境,並提供轉換指引與評估流程文件。
- 針對AI安全,要求將AI模型、訓練資料、基礎架構及API介面納入資產盤點,並防範間接提示詞注入。
- 治理面明確界定董事會及高階主管的資安責任,過渡期可能持續1至2年,期間舊框架仍會維護。
澳洲情報與資安機構澳洲通訊局(ASD)推出新版資安指引ASD Essentials,逐步取代沿用近10年的Essential Eight框架。新版框架不再以單一成熟度等級呈現組織整體資安狀態,而是改為分別評估不同安全領域的防護成效,代表資安管理思維的一次重要轉變。
過去的Essential Eight以8項基礎防護措施與成熟度等級為核心,組織容易陷入追求單一分數的迷思。新版ASD Essentials則承認,不同安全領域的成熟度本來就不一致,與其給一個籠統的總分,不如讓管理階層清楚看到每個領域的實際防護成效、重大缺口與改善進度。
ASD Essentials由多份指引組成,除了針對企業IT、營運技術(OT)及雲端環境分別提供資安防護專章,也提供從Essential Eight轉換至新版框架的指引,以及實施規畫與評估流程等配套文件。組織可依自身技術環境選擇適用的指引,再根據風險決定優先改善的安全領域,規畫並實施防護措施,持續評估成效。
這種模組化的設計,讓不同產業、不同規模的組織都能找到適合自己的切入點。擁有工控系統的製造業可以聚焦OT專章,全面上雲的企業則參考雲端環境指引,不必削足適履套用單一標準。
ASD也另外提供董事會及高階主管的資安治理指引,以及導入AI時的安全考量,未來可能針對其他技術環境推出新指引。這顯示新框架不只關注技術細節,也重視治理層面的配套,資安不再只是IT部門的事。
針對AI安全,ASD指出,新版框架同樣適用於使用、開發或部署AI的組織。組織應將自行開發或使用的AI模型、模型訓練與運作所需資料、提供AI服務的基礎架構,以及API、連接器等系統介面納入資產盤點。換句話說,AI相關資產必須被看見,才能被保護。
在帳號與權限管理方面,組織須管理AI代理及相關服務使用的帳號、非人類身分與存取權限。隨著AI代理普及,這些非人類身分可能擁有廣泛的系統存取權,若缺乏管理,將成為攻擊者的絕佳跳板。
企業也須防範攻擊者透過電子郵件、文件或網頁內容,對AI代理進行間接提示詞注入。這是一種新興攻擊手法:惡意指令藏在看似正常的內容中,誘使AI代理執行非預期操作。由於AI代理會自動讀取各類資料,這類攻擊的防範格外棘手。
組織還應注意從公開來源取得的AI模型可能遭到竄改,以及敏感資料被傳送至未經核准的AI服務的風險。前者是供應鏈安全問題,後者則是資料外洩隱憂,兩者都是導入AI時必須面對的現實挑戰。
ASD也強調,提示詞注入無法完全防範,因此組織應限制AI代理及其整合工具能存取的資料與系統權限。這是務實的縱深防禦思維:既然無法保證AI不受操縱,就把AI能造成的損害範圍縮到最小,降低攻擊者透過惡意指令操縱AI代理、利用其既有權限存取或處理企業資料的風險。
在資安治理方面,ASD Essentials要求組織明確界定董事會及高階主管的資安責任,包括設定及定期檢視組織可承受的資安風險程度、確保有足夠的資安預算與人力,並持續監督防護措施是否有效。資安責任上達董事會,是近年國際間的共同趨勢。
新版也要求分別呈現不同安全領域的評估結果,讓管理階層掌握防護成效、重大安全缺口、改善進度及已接受的風險,據此決定後續改善與資源投入的優先順序。這種透明化的呈現方式,有助於董事會做出更精準的資源配置決策。
在轉換時程方面,ASD正與政府政策機關討論從Essential Eight轉換至新版框架的相關法規調整時程,這項工作可能持續1至2年。過渡期間,ASD仍會維護Essential Eight,組織過去依據舊框架部署的防護措施仍可沿用,但須重新確認是否符合新版要求。
對台灣企業的啟示是,資安框架正在從「達標心態」轉向「成效導向」。無論是否直接適用澳洲的指引,其背後的理念都值得參考:分領域評估、重視AI資產盤點、明確治理責任,這些都是未來資安管理的必修課。