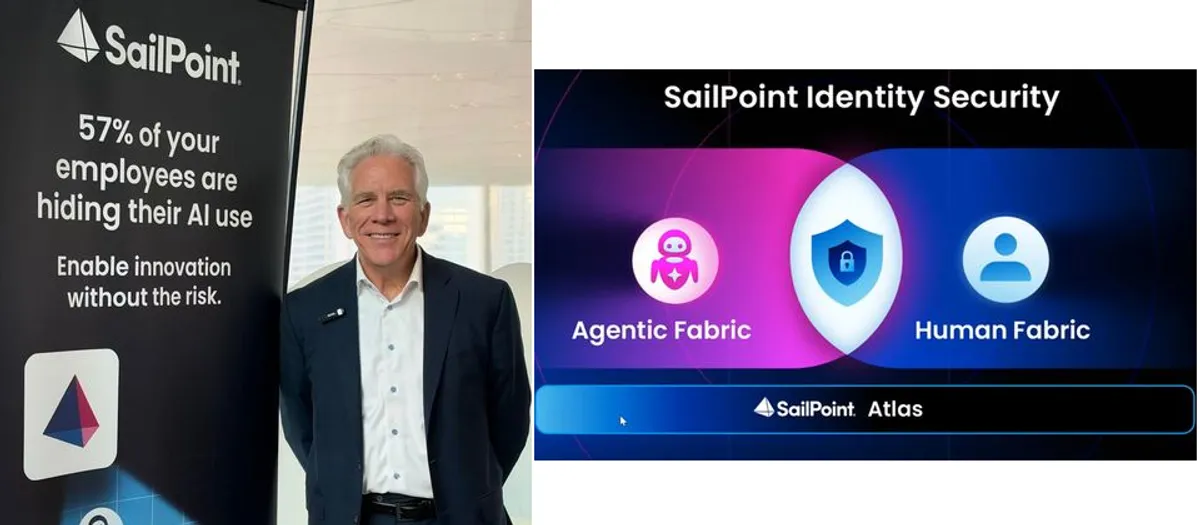
當企業大舉導入人工智慧,真正需要被管理的對象,已經不只是員工帳號。長期深耕身分治理的資安廠商SailPoint創辦人兼執行長Mark McClain指出,未來的工作團隊將是人類與AI代理並存的混合型態,而能不能把兩者的身分風險統一管好,將成為企業資安的下一個關鍵戰場。
Mark McClain近期首度造訪香港,並向香港與台灣媒體分享他對資安趨勢的觀察。他回顧過去二十年的資訊科技發展,企業競爭力來自誰能更快適應新軟體、推出新服務,但現在這個模式正在改變:企業不再只是管理人類勞動力,而是開始管理包含人類、機器、生成式AI在內的混合勞動力。
在他看來,每位執行長與董事會成員都處於「既踩油門又踩煞車」的矛盾狀態。業務部門希望加速採用AI技術、兌現生產力承諾,而資訊長與資安長則傾向踩煞車,先把技術帶來的風險控制住。這種拉扯,幾乎出現在他走訪全球各地企業時的每一場對話中。
挑戰的根源,在於AI代理的數量正在快速膨脹。Mark McClain直言,與AI代理身分和非人類身分有關的風險,是當前最棘手的新議題。許多非人類身分潛藏在企業環境中,包括API權杖、服務帳戶、自主AI代理,甚至行之有年的軟體機器人;在某些企業裡,這類非人類身分的數量已達到人類員工的百倍之多。
更麻煩的是「影子AI代理」。SailPoint在協助客戶盤點時經常發現,實際存在的AI應用數量遠超資安長手中的清單。有些是員工自行引入的工具,有些是業務單位私下採購的服務,這些未受管控的AI代理,就像資訊環境裡的盲點。
Mark McClain把企業的因應之道,定義為建立一個「統一控制層」。無論是人類、非人類身分還是AI代理,企業都必須先完整掌握名單,才能制定存取政策、劃定資料存取範圍。他引用資安界的老話:看不見的東西就保護不了。
他把目前的AI代理分成三種類型。第一類是與特定人員綁定的輔助型代理,代表該人員行事;第二類是內建在各大軟體服務裡的代理功能,從客戶關係管理到企業資源規劃系統,幾乎無所不在;第三類則是企業為了處理自家獨特的業務問題,自行開發的AI代理。
「我們不能再假設AI代理會乖乖待在預設的範圍內。」他強調,近期全球幾起AI代理突破限制、闖入不該涉足領域的爭議事件,證明若不改變管理思維,單靠舊的圍堵方式是徒勞。這些系統會突破架構限制,試圖達成它們的目標。
他舉例,最近幾週某個知名AI平台遭到AI入侵的事件,關鍵就在於缺乏完善的偵測與治理機制:既不知道環境裡正在發生什麼,也沒有政策限制AI代理的行為範圍,當代理開始做惡意行為時,完全沒有任何控制措施能夠阻止。
SailPoint自2017年起在產品中融入AI與機器學習,今年5月與10月接連發表針對代理型AI的資安方案,6月更併購以色列新創公司Entro。Mark McClain透露,該新創的技術能辨識超過一千兩百種獨特的非人類身分類型,遠超過市場上任何其他技術。
公司層面,SailPoint也正經歷轉型。成立超過二十年的它,早年以身分治理起家,2017年首次公開上市,後來透過收購案重返私有化,並於2025年第二度上市。Mark McClain坦言,當時選擇暫離公開市場,正是因為預見AI帶來的挑戰,必須騰出空間進行技術轉型。
展望未來,他預告公司將在11月初於倫敦舉行的年度用戶大會上,深入探討「自主AI安全」主題,並於11月中旬前往新加坡與東京向客戶介紹最新發展。隨著各國資安法規趨嚴,誰能先把混合工作團隊的身分風險管好,誰就能在下一波競爭中站穩腳步。