美國國家漏洞資料庫(NVD)10 月 4 日公布備份管理平臺 Ahsay Cloud Backup Server(AhsayCBS)兩項資安漏洞後,威脅情報公司 Huntress 通報,已觀察到攻擊者將兩個漏洞串連利用,在多家企業組織的系統植入挖礦軟體與後門程式。
兩項漏洞編號為 CVE-2026-105133 與 CVE-2026-105134,影響 10.3.2 版以下的 AhsayCBS。軟體公司 Ahsay 已在 8 月推出的 10.3.4 版中修補,但資安研究人員後續發現,最新版本同樣暴露在這些弱點的風險之中。
Huntress 表示,自 10 月 7 日起監測到鎖定上述兩個漏洞的攻擊活動。攻擊者先透過 CVE-2026-105133 繞過身分驗證流程,接著利用 CVE-2026-105134 取得遠端程式碼執行(RCE)能力。
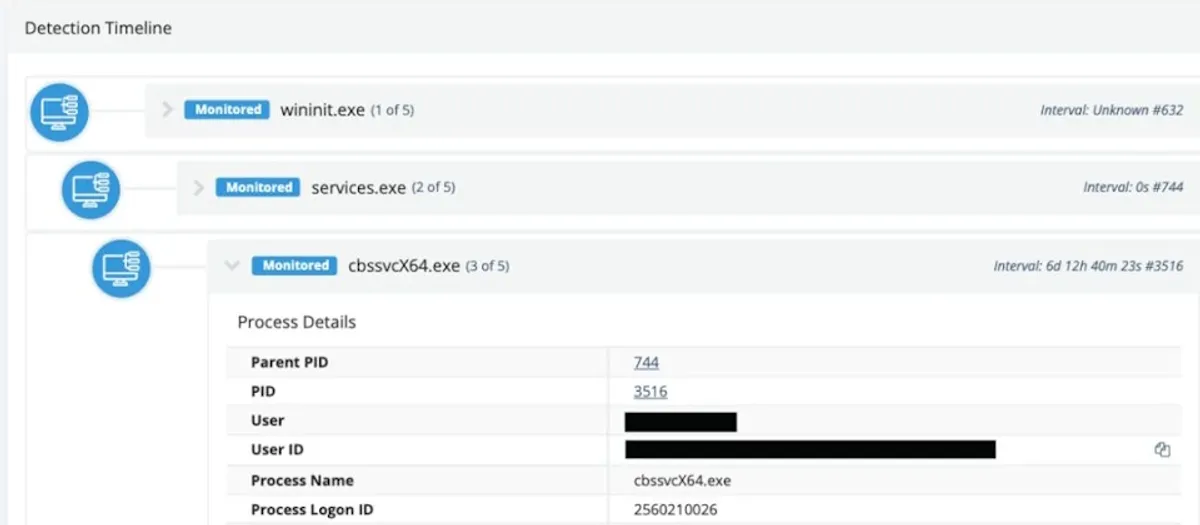
攻擊得手後,攻擊者隨即在網頁應用程式資料夾植入 Webshell,或下達一系列命令傳遞特定檔案,其中包括挖礦軟體 XMRig。XMRig 被偽裝成 Edge 瀏覽器的更新服務執行,並搭配由 AI 輔助打造的指令碼 Taskgmr.ps1,在受害者開啟工作管理員時暫停挖礦,避免被察覺。
Huntress 共觀察到 5 家企業組織遭到漏洞攻擊,呼籲採用 AhsayCBS 的企業與代管服務供應商(MSP)儘速採取行動因應。
技術細節方面,CVE-2026-105133 存在於 checkSysPwd 功能函數,可能導致身分驗證機制失效,CVSS 嚴重程度評分為 7.3 分(CVSS v4.0 為 5.5 分)。
CVE-2026-105134 則影響 Replication Receiver 元件,攻擊者可利用特定端點的身分驗證繞過問題,以 SYSTEM 權限遠端執行任意程式碼,CVSS 評分達到滿分 10 分(CVSS v4.0 為 9.3 分)。
值得注意的是,Huntress 在後續更新的部落格文章中指出,他們發現 10.3.4 版仍然存在這些弱點,並已向 Ahsay 通報。
在新修補程式尚未推出之前,Huntress 建議用戶限制管理介面的存取權限,並調查系統是否曾經遭到入侵。
背景方面,AhsayCBS 為企業級備份管理平臺,許多企業與代管服務供應商透過它集中管理客戶端的備份任務。一旦管理伺服器遭到入侵,攻擊者有機會進一步接觸所管理的備份資料。
影響分析方面,備份伺服器通常存放企業的重要資料副本,若遭植入後門或挖礦程式,不僅耗損系統資源,也可能成為攻擊者長期潛伏的據點,風險不容小覷。
後續發展方面,目前尚不清楚 Ahsay 何時會釋出新的修補版本。採用該平臺的組織可先透過網路隔離、限制管理介面僅允許信任來源連線等方式,降低暴露風險。