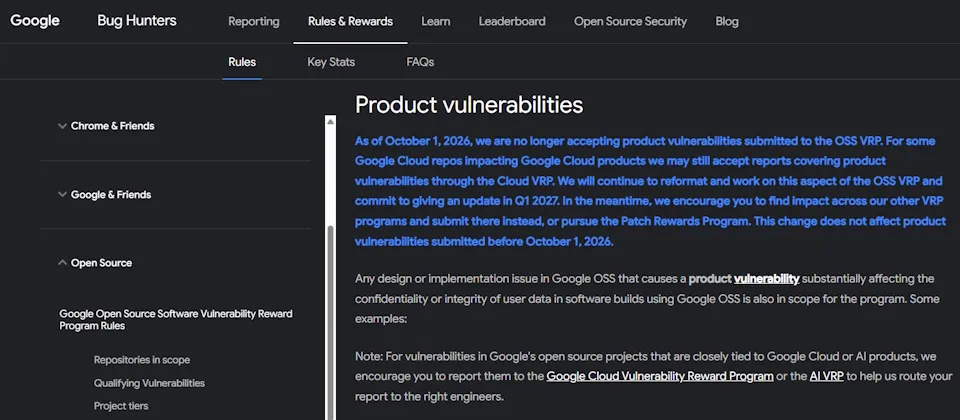
Google 旗下的漏洞賞金獵人平台 Bug Hunters 上週五(10 月 2 日)宣布,已暫停接收開源軟體漏洞獎勵計畫(OSS VRP)的產品漏洞通報。這項決定立刻在資安社群引起討論。
不過,並非所有通報管道都關閉。Google 表示,仍會持續受理開源軟體供應鏈相關的漏洞通報;至於涉及 Google Cloud 產品的開源程式碼庫,研究人員可以透過 Cloud VRP 提交相關的產品漏洞通報。
OSS VRP 是 Google 在 2022 年推出的開源軟體漏洞獎勵計畫,目的是鼓勵資安研究人員找出 Google 旗下開源專案的安全漏洞,涵蓋的專案包括 Bazel、Angular 以及 Golang 等。
這項計畫除了受理開源軟體本身的產品漏洞,也涵蓋可能影響原始碼、建置流程以及套件發布機制的供應鏈安全問題,範圍相當廣泛。
關於暫停的原因,該平台透過社群媒體 X 表示,主要是因為自動化提交的漏洞報告大幅增加,而且其中絕大多數並非有效漏洞。大量無效通報湧入,讓審查團隊的負擔明顯加重。
Google 表示,將重新調整 OSS VRP 的產品漏洞通報機制,預計在 2027 年第 1 季公布後續進展。
在暫停期間,研究人員可以改向 Google 其他漏洞獎勵計畫提交通報,或是參加 Patch Rewards Program,獎勵管道並未完全中斷。
值得注意的是,這並非 Google 首次因通報品質問題調整 OSS VRP。今年 3 月,Google 就曾因為 AI 生成漏洞報告暴增而調整規則。當時的大量通報包含錯誤資訊、漏洞觸發方式的「幻覺」,或雖找到程式錯誤、但實際安全影響很低的案例。
當時 Google 提高了高優先級專案的驗證門檻,並停止對部分較低層級專案的產品漏洞提供獎勵或進行審查,但同樣未停止受理供應鏈漏洞。
事實上,生成式 AI 帶來的便利之一,就是能快速大量產生內容,但也因此開始對需要人工審查的平台造成負擔。除了 OSS VRP 之外,Curl 維護者在今年 1 月宣布,因 AI 漏洞通報氾濫而終止抓蟲獎勵專案;ProjectDiscovery 今年 2 月才推出的開源漏洞獎勵專案 OSS Bounty Program,也因為收到大量 AI 生成的低品質通報,在 9 月下架。就連知名論文發布平台 arXiv,也因收到太多 AI 論文,決定將每人每月可提交的論文數量限制在 2 篇以內。
這波自動化通報氾濫的現象,反映出生成式 AI 工具正對資安獎勵生態帶來新的挑戰,各平台後續如何調整審查機制,值得持續關注。