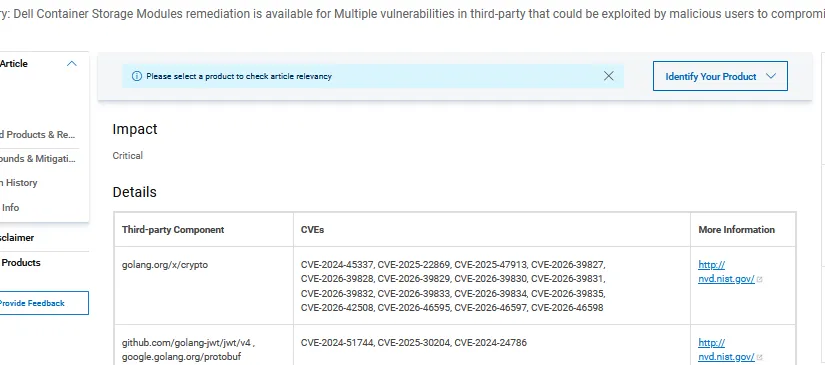
Dell在10月1日發布Container Storage Modules(CSM)更新,一口氣修補13個自身程式碼中的漏洞,其中包括6個CVSS評分9.6分以上的重大漏洞,嚴重程度不容小覷。
CSM是Dell用於將旗下儲存設備連接至Kubernetes環境的整合擴充模組,支援的設備包括PowerStore、PowerScale、PowerFlex、PowerMax及Unity XT。換句話說,許多企業用來跑容器化應用的儲存底層,都可能透過這套模組運作。
Dell指出,1.17.0以前的版本都受到這批漏洞影響,用戶應儘速更新至已完成修補的1.18.0以上版本。未升級的系統持續暴露在風險中。
這次修補的漏洞中,最嚴重的是兩個CVSS評分達到滿分10分的漏洞。兩者都屬於CSM Authorization 2.4.0模組的「關鍵功能缺少身分驗證」問題,只是出問題的元件不同。
第一個漏洞存在於儲存授權的gRPC伺服器,編號為CVE-2026-63688。未經身分驗證的遠端攻擊者可以取得所有已註冊儲存陣列的後端管理員憑證,進而完全控制整個儲存基礎架構,影響範圍相當大。
第二個漏洞存在於授權Proxy與租戶服務,編號為CVE-2026-63692。攻擊者可藉此繞過身分驗證取得管理員權限,進而存取或操控所有租戶的儲存資源。在多租戶共用儲存的環境中,這代表單一租戶的隔離防線可能被突破。
除了這兩個滿分漏洞,其餘修補的漏洞中還有4個評分在9.6分以上,整體來看這是一次高風險的集中修補。Dell呼籲用戶儘快安排更新。
對使用Kubernetes搭配Dell儲存的企業來說,CSM是連接應用與儲存的關鍵橋樑。一旦授權機制被繞過,攻擊者不只能讀取資料,還可能直接操控儲存資源,後果比一般的應用層漏洞更嚴重。
值得注意的是,這13個漏洞都出自Dell自身的程式碼,而非第三方套件。這提醒企業,即使是大廠的第一方元件,也可能藏有高風險弱點,定期更新與漏洞管理缺一不可。
目前Dell已經釋出修補版本,管理員應先盤點環境中CSM的版本,確認是否落在受影響範圍,再排定更新至1.18.0以上版本。更新前建議檢查系統存取紀錄,確認有無異常跡象。
資安業者一般建議,面對CVSS滿分等級的漏洞,修補的優先順序應排在最高。特別是這類無須身分驗證即可遠端利用的弱點,攻擊門檻低,拖得越久風險越高。