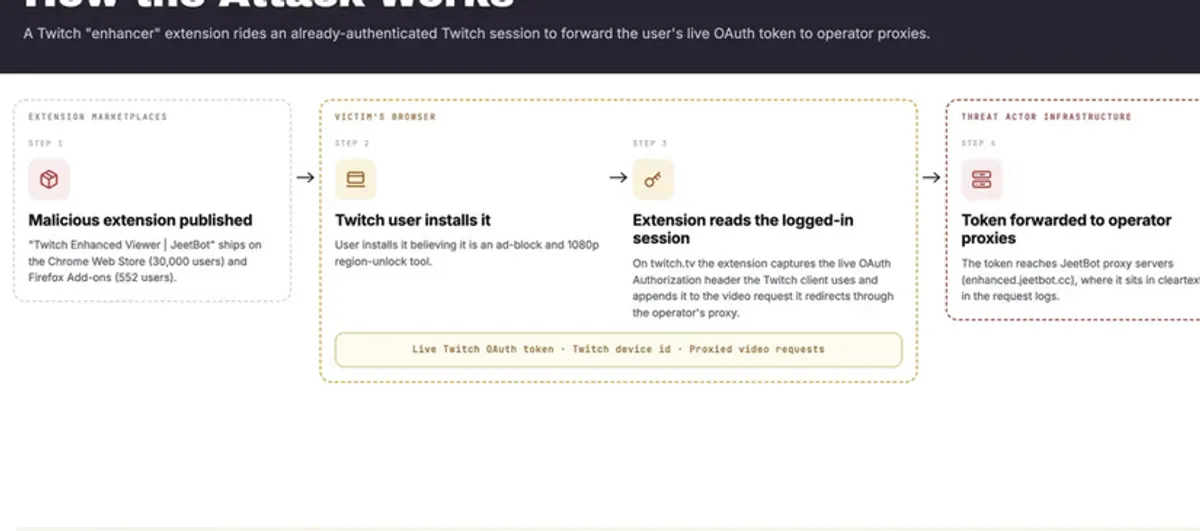
資安公司Socket近日揭露,瀏覽器外掛程式套件「Twitch Enhanced Viewer | JeetBot」把約3.1萬名用戶的Twitch OAuth權杖轉送至其代理伺服器,可能導致用戶帳號設定與聊天紀錄外洩。這款外掛適用於Chrome與Firefox瀏覽器,已吸引約3萬名Chrome與逾600名Firefox使用者下載,影響範圍不小。
這款外掛主打搭配Twitch影音平台使用,宣稱可以阻擋廣告、強制播放1080p畫質、解除地區限制以及自動收集頻道點數。正因為功能貼合觀眾需求,才在短時間內累積大量用戶,但也讓資安問題的擴散速度變快。
Socket指出,這款外掛會擷取Twitch網頁用戶端的Authorization標頭,從中取出OAuth權杖,再將其附加於影片播放清單請求的網址參數,轉送至JeetBot控制的代理伺服器。這樣的設計讓權杖以明文形式留存在伺服器的請求紀錄中。
一旦權杖落入他人之手,可能導致第三方藉此存取用戶帳號的聊天、私訊及設定。對經常使用Twitch的實況主與重度觀眾來說,這不只是帳號被盜的風險,還可能牽連到頻道管理權限與私人對話內容。
值得留意的是,這類權杖外洩與一般的密碼外洩不同。OAuth權杖本身就是一組可以直接代表用戶身分的憑證,在有效期限內不需要再次輸入密碼就能操作帳號,因此即使外洩事件被發現,只要權杖還沒失效,風險就依然存在。
該外掛的開發商JeetBot已經在新版本中修補前述問題,用於Chrome的85.8.9版與Firefox的85.8.7版都已移除權杖轉送機制。不過,單純更新外掛並不足以完全消除風險。
Socket建議,曾經安裝這款外掛的用戶應該登出所有Twitch工作階段並重新登入,讓既有的權杖失效。這是切斷舊權杖被濫用的最直接方式,操作上也只需要幾分鐘。
這起事件也再次提醒,瀏覽器外掛的權限往往比使用者想像中更大。許多外掛為了實現功能,會要求讀取所有網站資料的權限,一旦開發者別有用心或程式出現漏洞,用戶的登入狀態、瀏覽紀錄都可能成為外洩目標。
對一般使用者來說,安裝外掛前可以先做幾件事:確認開發者身分是否可信、查看要求的權限是否合理、定期清理不再使用的外掛。對於會處理登入狀態的影音、社群類外掛,更應該保持警覺。
接下來可以觀察的是,Chrome與Firefox官方是否會對這款外掛採取進一步處置,例如下架或標示警告。過去類似事件中,瀏覽器市集通常會在確認問題後移除有問題的版本,但已經安裝的用戶仍需手動處理。
在官方有更明確的說法之前,曾安裝這款外掛的Twitch用戶,最保險的做法就是先登出所有裝置、重新登入,並留意帳號是否有異常登入或設定被更動的跡象。