本週資安圈非常忙碌。Google與Mozilla先後推出Chrome、ChromeOS與Firefox的安全更新,一口氣修補超過220個漏洞;另一方面,資安廠商Ivanti坦承自家SSL VPN設備的漏洞已經遭到實際利用,而程式語言Rust的編譯器更被發現藏了一個近11年的型別檢查漏洞。一般使用者與企業IT人員,這週都有功課要做。
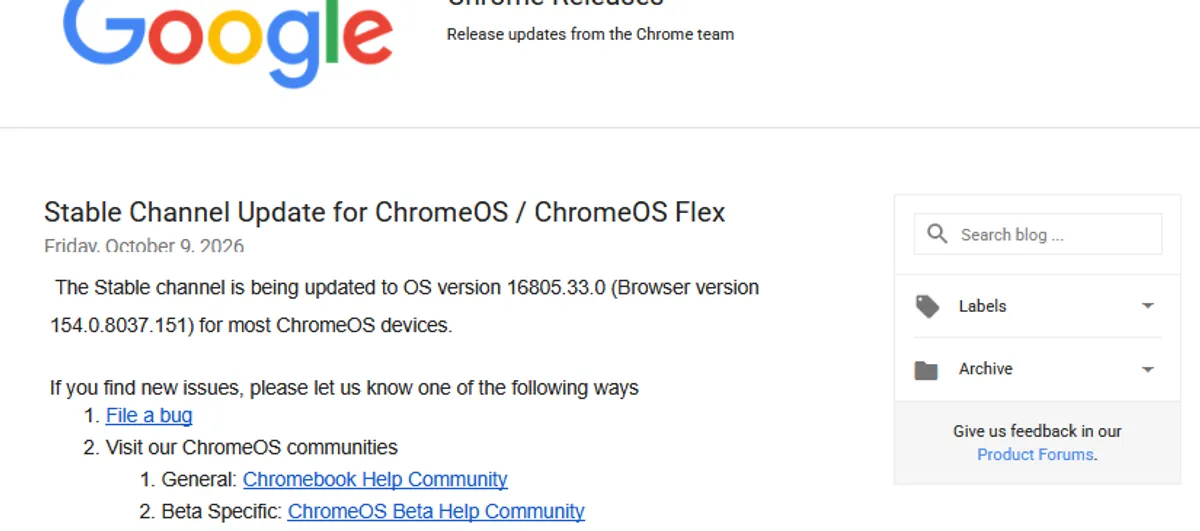
先從瀏覽器說起。ChromeOS與ChromeOS Flex作業系統的穩定版更新16805.33.0於10月9日上線,一次納入106個資安漏洞的修補,其中5個被評為重大等級、44個為高風險等級。從修補的元件來看,以JavaScript引擎V8最多,一共12個漏洞,其次是開發工具DevTools的9個漏洞,系統介面元件Views與圖形處理元件GPU則各有4個漏洞。
桌機與手機版Chrome也同步推出155版更新。在桌面平台,Windows與Linux的穩定版更新到155.0.8059.79,Mac平台則是155.0.8059.80,Android行動版同樣更新至155.0.8059.79。這次Chrome更新共修補37個漏洞,包括7個重大漏洞與29個高風險漏洞。元件分布上,多媒體處理元件Media占7個漏洞最多,密碼管理元件Passwords與JavaScript引擎V8各占2個。
Mozilla則在10月13日發布Firefox 158版,一口氣修補77個漏洞,其中30個屬於高風險漏洞。就元件來看,負責處理網頁內容與結構的DOM元件占18個漏洞最多,其次是網路處理元件Networking,以及JavaScript元件,包含JavaScript引擎與WebAssembly,各占10個漏洞。
三家更新有一個共同特徵:記憶體安全問題仍是最大宗。ChromeOS的106個漏洞中,記憶體已釋放卻仍被使用(UAF)就有28個,加上未初始化資源、越界寫入與緩衝區溢位等同屬記憶體相關的問題,超過修補總數的三分之一;Chrome 155的UAF漏洞也有25個,加上緩衝區溢位,合計占全部漏洞的75%以上;Firefox 158的UAF問題同樣以24個居冠,占總數近三分之一。這說明現代瀏覽器的資安攻防,主戰場依然圍繞記憶體管理打轉。
除了瀏覽器,企業端也有壞消息。資安廠商Ivanti於10月13日發布10月例行更新,修補旗下Ivanti Connect Secure(ICS)、Ivanti Neurons Patch for Intune以及Xtraction等多款產品。其中最值得注意的是ICS的一個漏洞,登記編號為CVE-2026-104935,CVSS嚴重程度評分8.6分,影響22.8至25.1.2.2所有版本,22.7R2.14及之前的版本則不受影響。
Ivanti坦承,這個漏洞已經遭到實際利用。該公司表示已掌握少數實際利用的情形,正與受影響的客戶合作處理。漏洞的危險性在於,一旦成功利用,未通過身分驗證的攻擊者就能遠端執行任意指令。Ivanti呼籲用戶儘速依照資安公告升級到修補版本,包括22.8R2.5、25.1.1.2、25.1.3.0以及25.1.3.1版,並定期執行系統完整性檢查工具,防範設備遭到入侵或竄改。
值得玩味的是時間線。Ivanti在公告中提到,這個弱點是該公司3個月前透過內部的產品安全計畫自己找出來的,並在7月推出的25.1.3.0版中首度修補。但在把修補內容移植到其他分支版本的過程中,就出現了漏洞利用活動。換句話說,攻擊者很可能分析了25.1.3.0版的修補程式碼,反推出弱點所在,再拿來實際攻擊。這也解釋了為什麼Ivanti特別提到,用來判斷是否遭到攻擊的入侵指標相當有限,並建議用戶參考資安公司的技術分析文章來檢查自家設備。
另一條消息則來自程式語言圈。Rust編譯器被發現存在一個記憶體安全漏洞:即使程式完全沒有使用unsafe關鍵字,仍可能繞過生命週期檢查,讓原本應該被編譯器拒絕的程式通過編譯,執行時甚至可能存取已經失效的記憶體。這對Rust來說相當諷刺,因為Rust主打的賣點正是透過所有權與借用檢查,在編譯階段就擋下記憶體安全問題。
通報者發現,Rust的結構(struct)即使設定了生命週期限制,編譯器仍可能接受不符合限制的欄位賦值。原始範例使用了’static限制的型別參數,原本不能存入只在局部程式區塊有效的字串參照,編譯器卻允許將它放進Option欄位。更進一步,程式還能透過結構實例銷毀時執行的Drop方法,把參照保留在其他位置,讓原始資料失效後仍可被讀取。
通報者用記憶體檢測工具驗證,確認測試程式確實存取了已超出有效範圍的記憶體,讀到的還是被其他資料覆寫後的內容,證實編譯器真的沒有擋下不該通過的操作。根據原始通報,問題出現在Nightly開發版,至少可追溯到Rust 1.85.0穩定版;其他開發者陸續提出不同的重現程式,其中一個用2015年10月發布的Rust 1.4.0也能通過編譯,顯示這個漏洞已經存在近11年。
不過Rust團隊的評估相對冷靜。維護者指出,雖然繞過檢查的方式不複雜,但要實際造成記憶體安全問題,通常需要刻意設計資料銷毀時執行的處理程式,一般程式不太可能無意間觸發。考量這個漏洞多年來都沒有被發現,團隊將它列為P-high優先級,而不是最高等級的P-critical。目前也沒有出現這個漏洞已遭實際攻擊利用的案例。
修補工作已經啟動。有開發者提交修補提案,在編譯器的中階表示(MIR)階段增加檢查,確認暫存變數的型別是否符合限制,但提案還在審查中,尚未合併,團隊也還沒有公布修補版本與發布時程。Rust團隊已把這個問題列為高優先級處理。
把本週的事件放在一起看,資安防護的幾個老課題再次浮現:瀏覽器與作業系統的更新節奏越來越快,記憶體安全問題依然是修不完的大宗;企業常用的VPN與遠端存取設備一旦出漏洞,攻擊者會在第一時間跟進利用,更新不能拖;而即使是標榜記憶體安全的程式語言,編譯器本身也可能藏有近11年的檢查漏洞,安全從來沒有銀彈。
對一般使用者來說,結論很簡單:把Chrome、Firefox與ChromeOS更新到最新版本,不要拖。對企業IT人員來說,除了例行的瀏覽器更新,這週還要優先處理Ivanti ICS設備的升級與完整性檢查,並留意團隊內是否有使用Rust開發的關鍵服務,追蹤後續修補版本的發布時程。
關鍵數字
- 220:本週Chrome(37個)、Firefox(77個)、ChromeOS(106個)三輪更新修補的漏洞總數,全部來自同一個星期的安全公告。
- 77:Firefox 158版修補的漏洞數,其中30個高風險,UAF問題24個占近三分之一,顯示瀏覽器攻擊面仍高度集中在記憶體管理。
- 8.6:Ivanti ICS漏洞CVE-2026-104935的CVSS評分。滿分10分,8.6屬於高嚴重等級,且已確認遭到實際利用,是本週企業端最緊急的一項。
- 3個月:Ivanti從自己發現漏洞、7月在25.1.3.0版首度修補,到修補被攻擊者反推利用的時間差。修補程式碼本身也可能成為攻擊線索。
- 11年:Rust編譯器型別檢查漏洞存在的時間。從Rust 1.4.0到最新穩定版都能重現,證明再嚴謹的語言設計,底層實作仍可能藏有長年未被發現的檢查缺口。
後續值得關注的時間點包括:Rust團隊何時合併修補提案並發布修補版本;Ivanti各分支版本的升級覆蓋率,以及是否會出現更大規模的利用案例;各瀏覽器廠商下一輪安全更新是否會延續UAF占大宗的趨勢。使用者現在能做的,就是先把手邊的瀏覽器與作業系統更新到最新版。