支付卡產業安全標準委員會(PCI SSC)近日針對支付環境中的人工智慧應用提出安全指引,提醒企業重新檢視AI系統的權限控管與安全機制。其中最受關注的一項要求是:若AI代理能夠存取明文形式的持卡人資料,相關操作必須取得明確的人工核准。
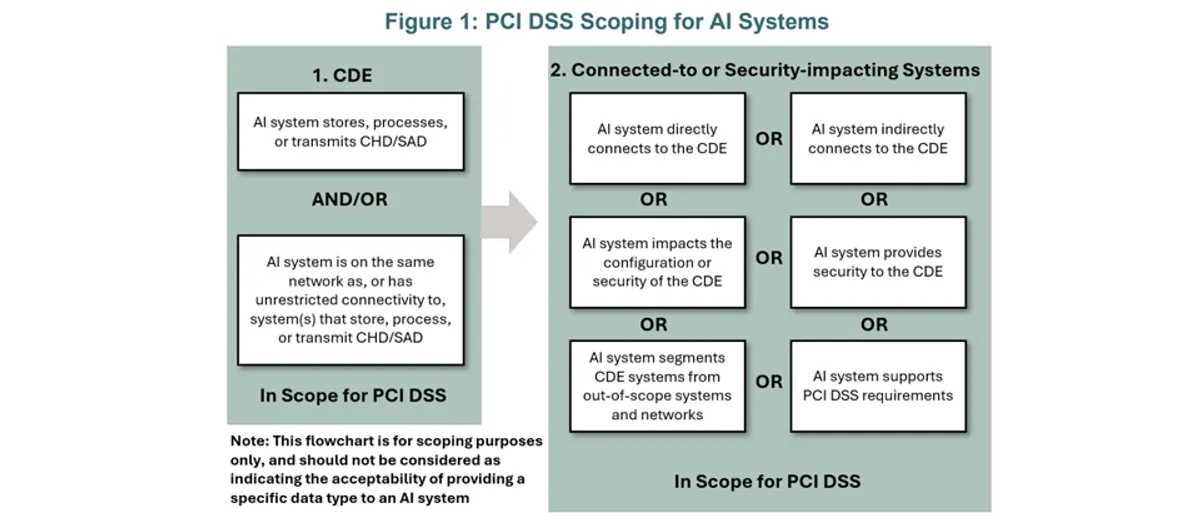
這份名為《AI系統安全考量》的資訊補充文件聚焦企業在支付環境導入AI之後,如何控管權限、保護敏感資料,以及因應AI遭惡意利用的風險。文件主要涵蓋四大面向,包括AI系統的部署與使用、防範AI遭惡意利用、既有PCI標準在AI情境下的適用方式,以及支付環境中的AI應用案例。
文件歸納出的第一項實務重點,是AI代理的自主權與人工責任。PCI SSC建議採取最小自主權原則,只提供AI完成任務所需的最低限度系統存取、資料存取與執行能力,避免給予過大的操作範圍。
文件並區分兩種監督模式。Human-in-the-loop要求每一項AI任務都必須由適當的人員核准;Human-over-the-loop則允許AI在預先核准的範圍內自主執行,由人員持續監督。即使採用後者,仍應由明確的人員負最終責任,並事先界定哪些操作可以自動執行、哪些必須經過人工核准。
第二項實務重點是敏感支付資料的存取控管。文件指出,涉及明文持卡人資料的操作應取得明確人工核准,同時建議盡可能讓AI使用Token化、截斷或加密過的持卡人資料。此外,AI系統不應處理、產生或管理密碼,以及以明文形式保存的加密金鑰等敏感機密資訊。
第三項實務重點是AI系統本身的治理與防護。PCI SSC建議企業建立AI系統清冊與AI物料清單,管理影子AI與第三方AI服務,同時因應AI加速漏洞發現與利用、強化社交工程攻擊等風險,落實持續監控、漏洞分級與事件應變。
值得一提的是,這並非PCI SSC首次針對AI提出安全建議。去年3月,該組織曾公布AI導入PCI評估流程的使用指南;同年9月,再提出支付環境使用AI的高階安全原則。這次的文件則進一步整理AI部署、治理與既有標準適用的議題。
文件以AI代理協助漏洞管理為例,示範如何將研判、開發、測試與部署工作分配給不同的AI代理執行,同時限制各自的權限,並將PCI DSS既有的變更管理與安全控制要求,例如Requirement 6.5.1,套用到AI驅動的修補流程上。
隨著AI在支付決策與安全防護中扮演越來越重要的角色,清楚界定責任歸屬也更加重要。PCI SSC提醒,AI帶來效率的同時,也放大了錯誤配置或遭惡意利用的後果。
對金融機構與支付業者而言,這份指引意味著需要重新盤點內部AI系統的資料存取範圍,並建立明確的人工核准與監督流程,特別是涉及持卡人敏感資料的場景。
後續值得關注的是,PCI SSC是否會將這些補充建議納入未來版本的正式標準要求,相關動向將牽動全球支付產業的AI部署腳步。