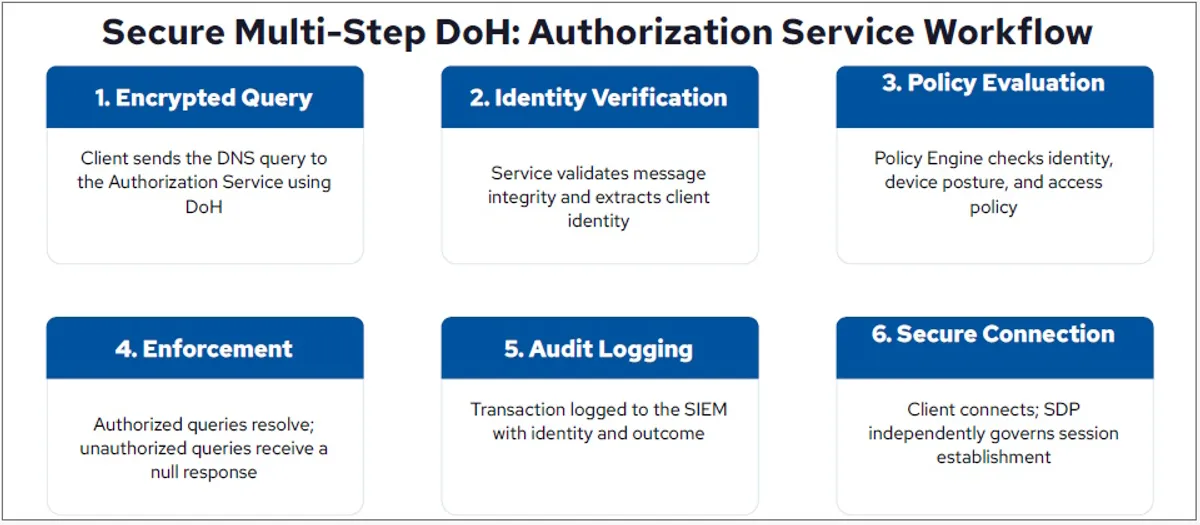
企業即使已經導入零信任存取控制,DNS解析環節仍可能是防線上的缺口。雲端安全聯盟(CSA)近期發布新版DNS與軟體定義邊界整合研究,提出Secure Multi-Step DoH架構,主張在解析網域名稱之前,先確認使用者的身分、裝置安全狀態與存取權限,防止未經授權的使用者取得受保護服務的解析結果。
問題出在,DNS查詢本身長期缺乏身分檢查。一名未經授權的使用者即使連不上內部系統,也可能透過DNS查詢得知內部服務的網域對應位址,進而描繪出企業的內部網路樣貌。對攻擊者而言,這是偵察階段極有價值的情報。
DNS over HTTPS與DNS over TLS雖然能加密查詢內容、保護傳輸過程不被竊聽,卻無法回答一個關鍵問題:發出查詢的人,到底有沒有權利知道這個答案。加密解決的是傳輸安全,不是授權問題。
Secure Multi-Step DoH正是要把軟體定義邊界強調的「先驗證、再連線」原則,延伸為「先驗證、再解析」。企業可以整合既有的身分管理、裝置管理與端點安全機制,根據使用者是誰、裝置是否安全、政策是否允許,來決定要不要回應這次DNS查詢。
不過,通過DNS授權並不代表就能建立網路連線。CSA特別強調,後續的連線仍須由軟體定義邊界、零信任網路存取等機制獨立驗證,應用程式本身也要繼續控管使用者能存取的資料與功能。DNS授權只是多加了一道門,不是取代了後面的門。
這份研究其實是CSA在2022年提出的DNS與軟體定義邊界整合研究的2.0版。舊版主要著重網域名稱過濾與查詢記錄,新版則把解析前的授權控制納入架構設計,並探討如何與網路基礎架構隱藏協定、零信任網路存取及安全存取服務邊緣等技術整合。
對企業的實際意義在於一致性。無論員工是在家遠距辦公、出差在外,還是在辦公室上班,都能依照同一套存取政策查詢企業內部服務,不再單憑使用者所在的網路位置決定DNS解析權限,地點不再是信任的依據。
已經部署零信任存取機制的企業,可以進一步評估是否把DNS解析納入存取控制範圍,把防線往前推一步。畢竟攻擊者能少知道一點內部資訊,後續的橫向移動就多一分困難。
但也要留意,這份研究目前仍屬架構設計建議。CSA這次發布的內容,並未提供實際部署的效能數據、導入成本或防護成效等量化資料,企業在評估導入時,仍需自行驗證可行性與效益。