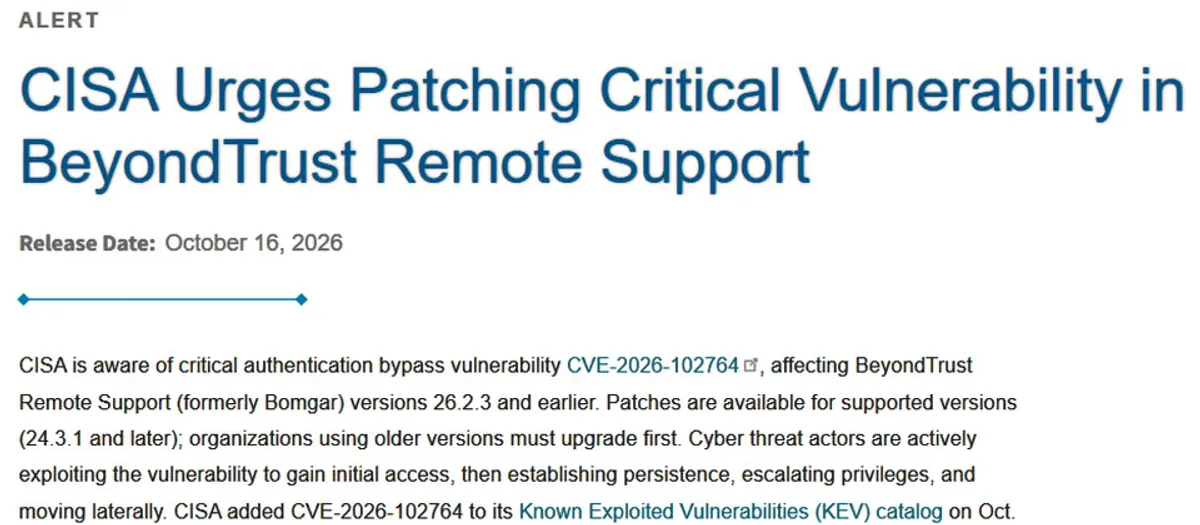
十月十六日,美國的聯邦資安機構更新了「已知遭利用漏洞」名單,把身分與權限管理廠商BeyondTrust旗下遠端支援系統(Remote Support)的一項重大漏洞列入其中;同一天,該機構還罕見地針對這款產品的用戶發布了專門警告,呼籲儘速採取行動。而就在同一天,威脅情報團隊公開了一份調查報告,揭露疑似與中國有關的網路間諜組織,早在八月底就已經利用這項漏洞發動攻擊。兩條消息指向同一個編號:CVE-2026-102764。
這是一起典型的「零時差」事件:漏洞在公開、發布修補之前,就已經被攻擊者拿來實戰。從八月底攻擊開始,到十月中旬才攤在陽光下,中間有一個半月的空窗期。當一款企業用來遠端維護設備的工具本身成為破口,攻擊者等於拿到了一把通往企業內網的鑰匙。
先看漏洞本身。根據廠商發布的資安公告BT26-05,這項漏洞的CVSS四點零評分高達九點三分,屬於重大等級。受影響的是Remote Support二十六點二點三版以及更早的版本。成因是產品內部元件沒有充分驗證收到的訊息來源,遠端攻擊者得以操縱設備上的檔案,進而完全入侵設備。
修補程式的代號是BT26-05-RS。自行架設這套系統的企業用戶,需要依照公告內容手動套用修補;雲端託管版本則由廠商在十月九日統一完成修補。這裡有一個容易忽略的細節:仍在使用二十四點三點一版之前舊版本的用戶,必須先升級到支援修補的版本,才能安裝這次的修補程式;沒有啟用自動更新的自行託管用戶,也必須手動處理,不能等系統自己更新。
攻擊者的手法,是威脅情報團隊在事件鑑識中一步步還原的。攻擊組織先是入侵企業用來遠端支援的設備,接著植入名為SAWFLY的網頁後門,藉此取得設備的最高管理權限。為了長期潛伏,攻擊者還修改了設備的啟動設定,讓設備重新開機之後仍能維持最高權限,等於在企業網路裡埋下了一個清不掉的據點。
拿到據點之後,攻擊者進一步利用被入侵的管理員帳號,提高自身的遠端存取權限,再反過來透過遠端支援系統連進企業的內部設備。在這波行動中,攻擊者下載了軟體清冊等內部文件。這類資料通常是後續攻擊的偵察基礎,意味著攻擊者的目標從來不只是一台設備,而是整個內網環境。
資安機構在警告中描述的攻擊路徑,與上述鑑識結果高度吻合:攻擊者先取得初始存取權限,再建立持續性的存取管道,逐步提升權限,最後在內部網路中橫向移動。這也解釋了為什麼這次的警告特別強調「先確認是否已經被入侵」,而不只是「趕快修補」——對已經被植入後門的環境來說,修補只是第一步。
針對尚未修補的用戶,資安機構提出了兩道立即性的防護措施。第一,限縮外部存取遠端支援系統的管道,只開放給必要的使用者與客戶;第二,嚴格管制管理介面的存取,只允許透過受信任的網路環境使用。這兩項措施的用意很明確:在修補完成之前,先把暴露面縮到最小。
不論是自行架設還是雲端版本的用戶,資安機構都建議全面檢視四個面向:系統事件記錄、特權連線的階段紀錄、檔案異動,以及帳號權限的變更。如果出現以下特徵,就要高度懷疑已經遭到入侵:無法確認來源的特權或管理員連線、來路不明的指令碼檔案、事件記錄出現不尋常的斷層或異常轉發,以及未經授權的帳號、權限或連線政策變更。一旦懷疑,就應該啟動鑑識調查。
廠商方面的建議聚焦在「找入侵痕跡」:檢查管理員權限是否被異動、遠端連線紀錄是否異常、檔案傳輸紀錄有沒有不該出現的項目。調查團隊則提醒,企業應該去檢視集中保存的日誌,追查攻擊者是否已經把手伸進內部系統;如果確認設備遭到入侵,正確的做法是重建受害設備,並更換所有可能受到影響的身分驗證憑證——因為已經被拿走的帳號密碼,安裝修補程式也救不回來。
值得注意的是,資安機構在同一批名單中還納入了一項Fortinet的漏洞,顯示這波更新針對的是近期活躍的企業級產品漏洞。而在針對BeyondTrust的警告中,機構特別點名了攻擊組織的代號,並建議用戶閱讀廠商針對該組織漏洞利用活動發布的技術文章,以便掌握更完整的防禦資訊。
- 八月底:間諜組織利用尚未公開的零時差漏洞,開始入侵使用遠端支援系統的企業設備。
- 十月九日:廠商為所有雲端託管客戶完成漏洞修補;自行架設且未啟用自動更新的用戶仍須手動處理。
- 十月十六日:威脅情報團隊公開調查結果,揭露攻擊組織的完整入侵手法與持久化機制。
- 十月十六日(同日):美國資安機構將這項漏洞納入已知遭利用漏洞名單(同批還有一項Fortinet漏洞),並針對遠端支援系統用戶發布專門警告。
回到背景。遠端支援系統是企業IT人員用來遠端連線、維護內部設備的工具,天生就站在內網與外網的交界上。這類系統一旦被攻破,攻擊者不需要再費力翻牆,等於直接站在內網門口。也因此,遠端支援、遠端桌面、私人網路閘道這類「通道型」產品,向來是國家級駭客組織鎖定的高價值目標。
「零時差」三個字,值得多解釋一句。它指的是漏洞在廠商公開、發布修補之前,就已經被攻擊者掌握並利用。這次事件從八月底攻擊開始,到十月中旬才公開,中間的空窗期長達一個半月——在這段時間裡,所有未修補的系統都是不設防的。這也是資安機構把「已遭利用」列為最高優先處理等級的原因:它代表的不是理論上的風險,而是正在發生的入侵。
所謂「已知遭利用漏洞」名單,是資安機構維護的一份清單,專門收錄已經在真實環境中被攻擊者利用的漏洞。被列入這份名單,代表漏洞的威脅等級從「可能被攻擊」升級為「正在被攻擊」,相關單位通常必須在期限內完成修補,優先級高於一般的漏洞更新。
對企業而言,這次事件的風險分層相當清楚。雲端託管用戶在十月九日已由廠商統一修補,風險相對較低;自行架設、特別是沒有啟用自動更新、還停留在舊版本的用戶,是風險最高的一群。而最棘手的是「已經被入侵」的可能性:由於攻擊者會植入後門並修改啟動設定,單純安裝修補程式並不能清除已經建立的據點,必須搭配完整的入侵痕跡檢查。
從攻擊者下載軟體清冊等內部文件來看,這波行動帶有明顯的間諜活動特徵:先站穩據點,再摸清環境。被入侵的企業除了處理當下的設備,還必須假設內網架構資訊已經外洩,後續可能面臨更具針對性的第二波攻擊。
接下來值得關注的有三件事。第一,廠商針對這波攻擊活動發布的技術分析文章,會揭露更多入侵特徵,企業可以據此比對自家環境。第二,資安機構把這項漏洞列入已知遭利用名單之後,相關單位通常會有強制修補期限,會帶動一波修補潮。第三,攻擊組織在漏洞公開後,可能轉向掃描尚未修補的目標,還沒處理的系統會成為下一波自動化攻擊的獵物。
對於正在使用這套系統的企業,現在該做的事可以整理成一份檢查清單:確認版本是否在影響範圍內、依照公告安裝修補程式(舊版本先升級)、限縮外部存取管道與管理介面、檢視事件記錄與權限異動、發現可疑特徵立即啟動鑑識、確認入侵就重建設備並更換憑證。修補是起點,不是終點。