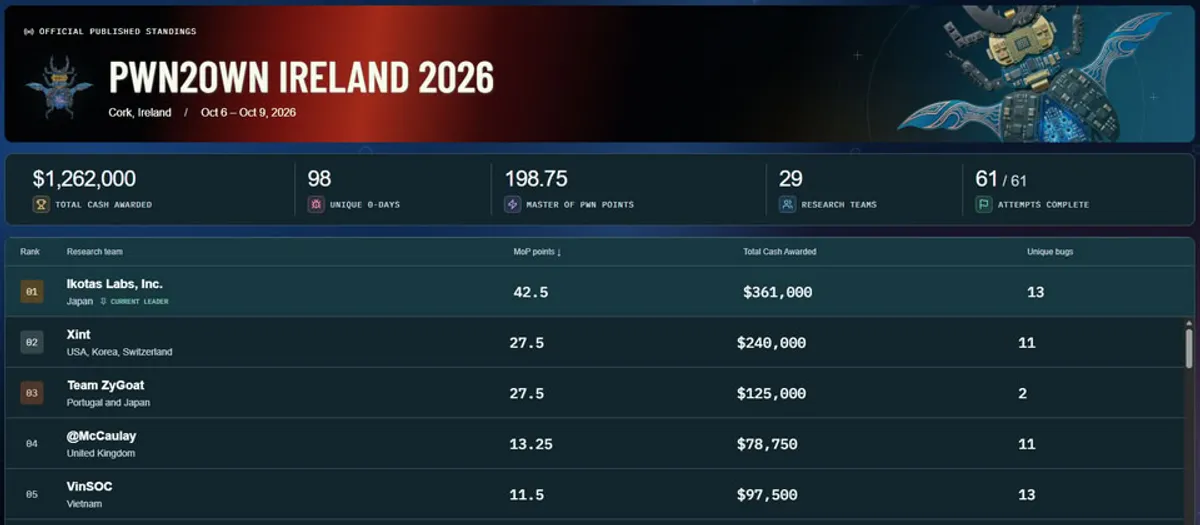
國際知名漏洞挖掘競賽Pwn2Own Ireland 2026於10月6日至9日在愛爾蘭科克落幕。今年共有29支隊伍參賽,針對智慧型手機、智慧家庭裝置、印表機、即時通訊軟體、AI基礎架構、AI程式碼助理,以及本屆新增的健身裝置等7種類型的項目展開挑戰,最終一共找出98個零時差漏洞。
主辦單位Zero Day Initiative共發出126.2萬美元獎勵。相較於前一年的Pwn2Own Ireland 2025共找出73個零時差漏洞、發出約102.5萬美元獎金,今年的漏洞數量與獎金都有顯著成長,顯示參賽的研究能量持續攀升。
本屆「破解大師」由日本團隊Ikotas Labs奪得。他們一共找到13個弱點,得到42.5個大師點數,獲得36.1萬美元獎金,是本屆表現最亮眼的隊伍。
第二名是由美國、韓國、瑞士研究員組成的隊伍Xint。他們發現11個弱點、得到27.5個大師點數,獲得24萬美元獎金。
第三名是葡萄牙與日本研究員組成的Team ZyGoat。他們找出兩個漏洞,同樣得到27.5個大師點數,獲得12.5萬美元獎金。
Pwn2Own是全球最具代表性的資安競賽之一。研究員必須在限時內實際攻破目標裝置或軟體,證明漏洞真實存在,主辦單位再把漏洞細節交給廠商修補。這種「以攻促防」的模式,多年來已成為資安產業補強防線的重要管道。
今年的挑戰項目值得關注。除了智慧型手機、智慧家庭裝置等傳統項目,本屆新增健身裝置作為挑戰目標,反映資安研究的關注範圍隨著連網裝置普及而擴大。AI基礎架構與AI程式碼助理等項目,也顯示AI相關系統已成為攻擊研究的新焦點。
漏洞數量從73個成長到98個,獎金總額也同步拉高,代表主辦單位希望吸引更多頂尖研究員投入。對研究員來說,高額獎金與國際聲望,是持續挖掘漏洞的重要誘因。
對一般民眾而言,這98個零時差漏洞的影響範圍涵蓋手機、家用智慧裝置與通訊軟體,與日常生活息息相關。在廠商完成修補之前,這些尚未公開的弱點理論上都存在被利用的風險。
依照慣例,主辦單位會在給予廠商修補時間後,逐步公開部分漏洞細節。使用者應留意裝置與軟體的更新通知,及時安裝修補程式,這是最基本也最有效的防護方式。
從趨勢來看,隨著連網裝置與AI應用越來越多,攻擊面只會持續擴大。Pwn2Own這類競賽的價值,就在於把潛在風險提前攤在陽光下,讓廠商有機會在被惡意利用之前先把洞補起來。