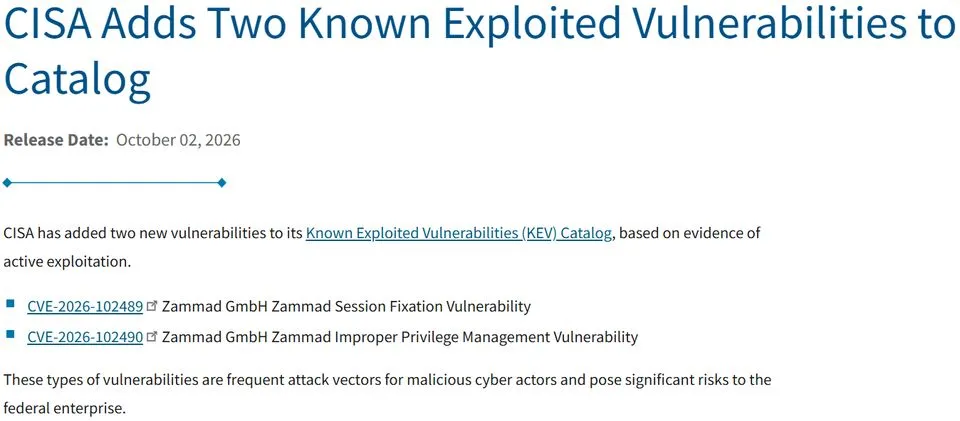
美國網路安全暨基礎設施安全局(CISA)在 10 月 2 日公布新證據,確認兩個漏洞遭到積極利用,隨即將 CVE-2026-102489 與 CVE-2026-102490 列入已知遭利用漏洞(KEV)清單。
受影響的產品,主要是開源 IT 服務臺與客服工單系統 Zammad。這套系統被不少企業與組織用來處理內部 IT 支援與客戶服務單。
這兩個漏洞的揭露,源自荷蘭漏洞揭露協會(DIVD)發布的 DIVD-2026-00015 公告。
CVE-2026-102489 影響的 Zammad 版本涵蓋 6.3.0 至 6.5.4,存在工作階段劫持漏洞。攻擊者可能藉此以 Zammad 使用者身分,在遠端執行程式碼。
CVE-2026-102490 影響的範圍更廣,涵蓋 Zammad 的 1.5.0 至 7.1.0-alpha 版,允許本機的 Zammad 使用者將權限提升至 root 等級,等於拿下整台主機的最高權限。
在嚴重度評分上,兩者在一般狀況下分別為 8.7 分與 8.5 分,均屬高風險漏洞。
特別的是,若攻擊者將兩者串連利用,嚴重度評分提高至 9.4 分,進入重大漏洞等級,威脅大幅提升。
針對如何處理,DIVD 建議所有 Zammad 使用者將系統升級至第 7 版,或暫時讓系統離線,避免暴露在攻擊之下。
若想確認系統是否已經遭到入侵,DIVD 也提供日誌檢查指令碼,讓管理者根據入侵指標(IoC)進行調查。
CISA 的 KEV 清單是美國聯邦機構必須優先修補的漏洞名單,列入後通常代表漏洞已被實際用於攻擊。對使用 Zammad 的組織來說,升級的優先級應大幅提前。
資安事件中最怕的就是已知漏洞遲遲未補,這次官方已明確給出處置路徑,剩下的是各單位的執行速度。