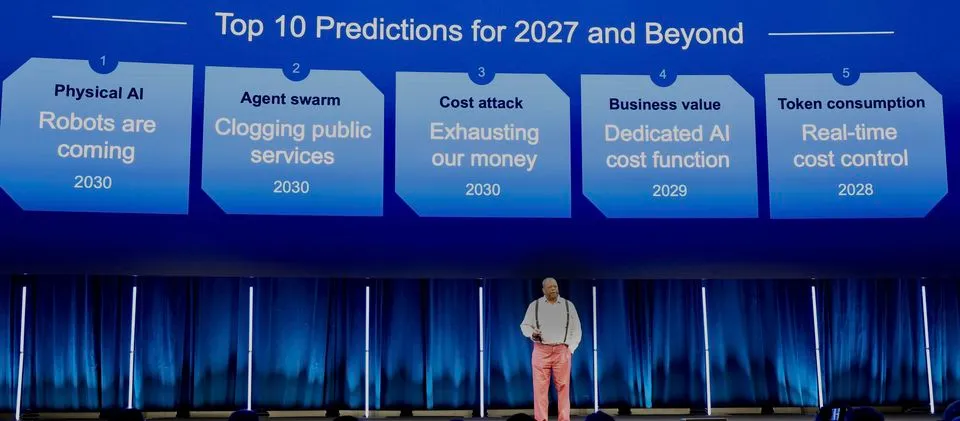
Gartner在澳洲黃金海岸舉行的IT Symposium/Xpo大會期間,發布2027年暨未來核心策略預測。其中一項預言指出,到了2030年,80%部署面向公眾AI服務的企業,將經歷「成本耗盡攻擊」,導致營運成本超額。
所謂成本耗盡攻擊,是指惡意行為者刻意拉高AI使用量、增加企業營運成本的新型網路安全風險。Gartner觀察到,隨著面向公眾的AI日益普及,這類攻擊正在成為值得注意的威脅。
隨著AI被嵌入各類面向使用者的應用程式,企業的AI用量曲線也越來越直接連動到帳單金額。攻擊者不需要攻破系統,只要讓AI服務不停運轉,就能讓企業的營運成本失控。
針對這個趨勢,Gartner建議企業同時從成本與安全管控兩個層面,審視Token消耗與AI使用模式。具體做法包括為AI Token成本建立資安指標、建立側重成本控制的安全管控機制,並將所有AI技術納入監測範圍。
同一份預測也談到AI治理的未來樣貌。Gartner預言,到了2030年,主導推動AI治理的力量會是保險公司,而非監管機構。理由是為了降低成本,AI責任保險需要制定嚴格的承保標準,進而倒逼企業做好治理。
當前的企業AI治理模式,正在從基於政策規範轉向營運治理,也就是把管控機制直接嵌入AI系統與工作流程。隨著AI相關風險與責任疑慮增加,保險公司可望透過鼓勵企業強化監督、風險管理與技術管控,深入影響AI治理的實踐。
另一項預測則關於當責機制。Gartner預言,到了2030年,全球500強企業中將有80%透過合約規定,指定資訊長或AI長擔任AI當責機制的「證據保管人」。
AI技術已日益融入關鍵業務流程與決策環節,企業面臨AI行為當責、透明度與監督的壓力也隨之增大。這股趨勢進一步擴大技術領導者在監督AI當責方面的角色,並確保治理AI的護欄措施能在企業範圍內統一實施。
Gartner建議企業實施AI治理技術,在實際環境下測試管控措施,並建立執行時的監督機制,在AI創新與當責之間取得平衡。同時全面評估自身的數位證據管理能力,建立明確的AI行為當責機制。
這份預測由Gartner傑出研究副總裁兼院士級分析師Daryl Plummer提出,共包含十大預測,區分為三大類別:無所不在的機器人、由投入成本轉向創造價值,以及未知的未知,其中多項與資安相關。
對企業來說,訊息很明確:部署AI時,帳單不只是財務問題,也將是資安問題。2027年起可以逐步觀察預測是否兌現,提前佈局管控機制。