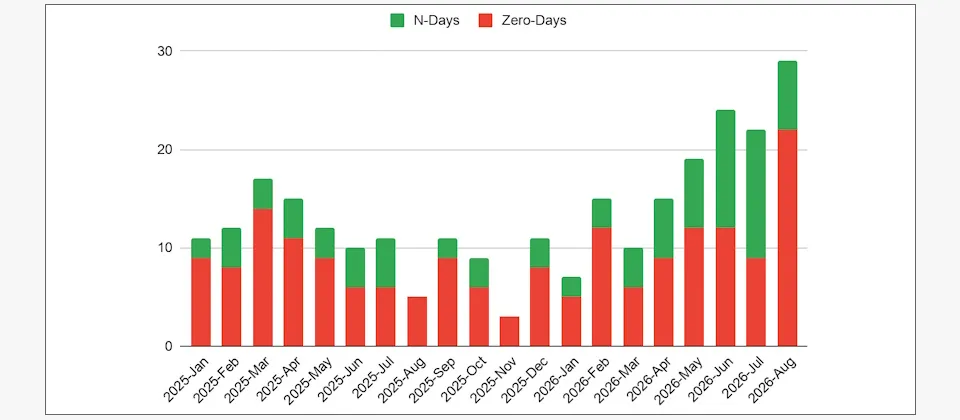
Google旗下威脅情報團隊GTIG分析2025年初至2026年8月底的漏洞趨勢指出,2026年揭露及實際遭利用的漏洞都明顯增加,企業的修補壓力正在上升。
今年前8個月共觀測到141個漏洞遭實際利用,已超過2025全年127個,平均每月遭利用的漏洞也從去年的10.5個增至今年的18個。
不過,在今年揭露的所有漏洞中,實際遭利用的仍只占約0.23%。換算下來,平均每431個被揭露的漏洞中,約有1個會被實際用於攻擊,多數漏洞並未真正造成威脅。
GTIG認為,今年遭利用漏洞的增加主要集中在N-day漏洞,也就是已被公開揭露但尚未修補的漏洞,這類漏洞更快被用於攻擊。
相較之下,遭利用的零時差漏洞從2025年平均每月8個,增至今年前8個月平均每月11個,增幅相對有限,顯示攻擊者更傾向利用已知漏洞。
AI在這個趨勢中扮演雙面角色。AI已開始被用於協助尋找漏洞,而開源生態系中的自動化CVE編號指派機制,也會推高漏洞揭露的數量。
攻擊者也可能利用AI分析產品版本差異、修補內容及漏洞資訊,更快把已知漏洞轉為實際攻擊,縮短從揭露到被利用的時間差。
對企業資安團隊來說,修補的優先順序變得更加重要。在漏洞數量持續增加的情況下,優先處理已被實際利用的漏洞,是更有效率的作法。
0.23%這個數字也提醒我們,漏洞揭露數量不等於實際風險,關鍵在於哪些漏洞真正被用於攻擊。
隨著AI工具持續普及,漏洞從揭露到被利用的速度可能進一步加快,企業的修補節奏是否能跟上,將是明年資安領域的重要觀察點。