台灣學術界、智庫與公民社會政策社群今年3月遭中國駭客組織UAT-11587鎖定。攻擊者透過魚叉式網釣接觸目標,目的是散布後門程式Antino,並在郵件中仿製Gmail原生附件預覽介面誘使收件者點擊。
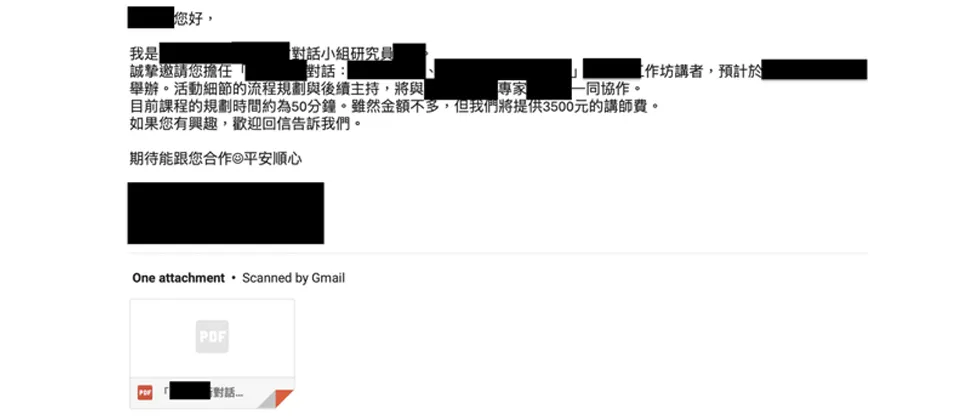
這波攻擊的手法相當精細。攻擊者會在郵件本文下方,用多層版面區塊搭配4張以Base64編碼嵌入的PNG圖片,重建Gmail附件卡片的版型,讓惡意連結看起來就像一般的Gmail附件縮圖。
但這些看似正常的附件並非真正的Gmail附件。整個仿造的附件卡片被包在指向攻擊者控制的Cloudflare Pages網址的連結中,收件者一旦點擊,就會被導向該網址,下載HTA檔案並進入後續感染鏈。
相關網址還帶有可用來識別不同收件者的參數,可用來追蹤其點擊與下載情況。而且這些惡意連結並未直接寫成完整的網址,而是以雙斜線開頭,這類寫法仍可由瀏覽器正常解析,但或許能避開部分僅會擷取完整網址的安全工具。
在誘餌內容上,攻擊者會依不同目標設計高度客製化的題材。公布的郵件樣本顯示,攻擊者以邀請擔任工作坊講師為由接觸目標,郵件中甚至列出課程約50分鐘、提供3,500元講師費等細節,以提高可信度。
另一份誘餌文件以資訊戰為題,內容涉及TikTok研究、兩岸議題與資訊操弄;還有一份完整複製財政部公開函釋「立法委員行使職務支領之各項費用徵免稅原則」,內容涵蓋立法委員報酬、出國考察及執行職務相關費用的所得稅處理。研究人員認為,使用後者這類題材,顯示攻擊者可能鎖定台灣公部門人員。
此外,研究人員還從其他惡意檔案名稱發現更多台灣相關題材,例如「115年度薪資所得扣繳稅額表說明」。由於缺乏實際收件者資訊與完整誘餌內容,目前僅能依檔名與主題推測,可能鎖定台灣智庫。
這波鎖定台灣的攻擊,也成為Cisco Talos追查一系列網路間諜活動的重要線索。研究人員後續擴大調查後發現,相關攻擊最早可追溯至2025年9月,且已涵蓋多個亞洲國家。
對台灣的學術界與智庫人員來說,這起事件的提醒很具體:看到郵件中的附件卡片,不要只看外觀就點擊,最好先確認寄件者身份,並透過官方管道查證附件內容。
資安單位與相關機構可持續關注後續調查進展,特別是攻擊手法是否出現新的變形。