5 點看懂
第一,微軟與 Nvidia 在 10 月 16 日共同發布開放權重 AI 模型的風險管理指引,文件名稱為 Risk Management for Open-Weight Models in Enterprise。
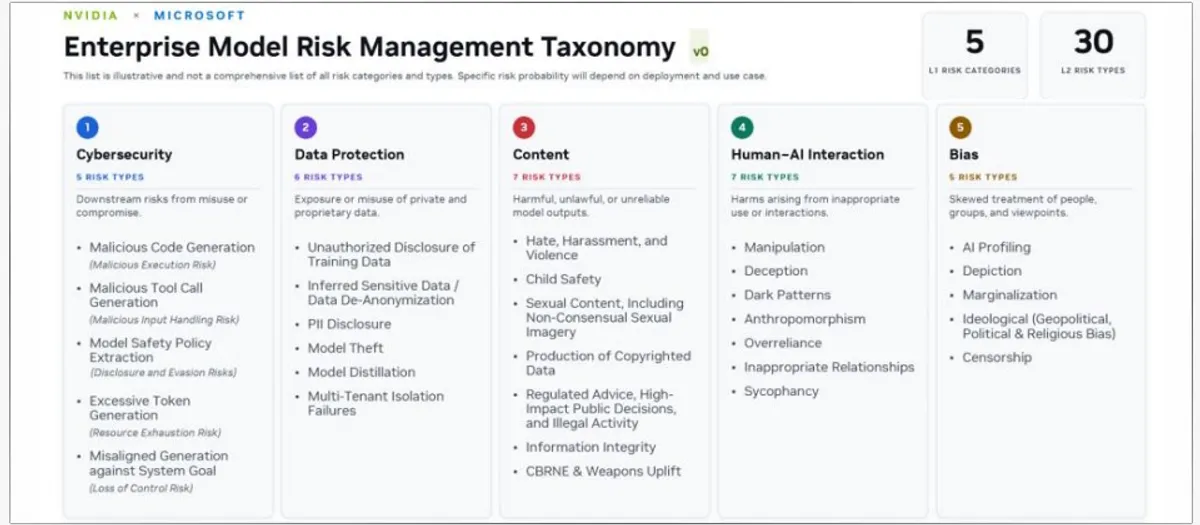
第二,指引把相關風險歸納為網路安全、資料保護、內容風險、人類與 AI 互動、偏見等 5 大類、共 30 種類型,並提出風險評估、防護措施與持續監控等管理建議。
第三,指引強調,模型權重是否開放,並不是判斷 AI 系統風險高低的唯一依據;企業仍要根據模型特性、實際用途、部署方式與防護措施來評估風險。
第四,開放權重模型不一定附帶完整的安全防護,企業自行部署時可能需要自建身分驗證、存取控制與輸入輸出過濾;對模型微調、量化或合併後,即使功能正常,也應重新測試確認防護仍然有效。
第五,指引已在 GitHub 公開,參考 ISO/IEC 23894、ISO/IEC 42001、ISO/IEC 42005 與美國國家標準暨技術研究院的 AI 風險管理框架;目前聚焦模型層,後續將延伸到執行環境、外部工具整合與應用程式層。
微軟與 Nvidia 在 10 月 16 日共同發布一份開放權重 AI 模型的風險管理指引,把企業部署這類模型時可能遇到的風險整理成 5 大類 30 種類型,並給出評估與防護的管理建議。這是兩大業者首次聯手為開放權重模型的企業應用訂出系統化的風險框架。
指引開宗明義指出,模型權重是否開放並非判斷 AI 系統風險高低的唯一依據。企業仍需根據模型特性、實際用途、部署方式及防護措施來評估風險。舉例來說,企業用開放權重模型協助程式開發,可能產出含有安全漏洞或惡意功能的程式碼;若把模型用於 AI 代理,則要注意模型可能產生不當的工具呼叫,以及代理存取權限過大等問題。此外還包括訓練資料或個人資料外洩、模型遭竊,以及多租戶環境的資料隔離失效等風險。
在防護建議上,指引提醒:由於開放權重模型不一定附帶完整的安全防護功能,企業自行部署時,可能需要建立身分驗證、存取控制及輸入與輸出過濾等措施;即使使用託管服務,也應確認服務供應商提供哪些防護措施,以及哪些措施仍需由企業自行負責。開放權重模型方便企業依需求調整,但修改模型也可能削弱原有的安全防護:企業對模型進行微調、量化或合併後,即使模型仍能正常完成原定工作,也應重新測試,確認相關防護是否仍然有效。從外部取得模型時,企業則應透過數位簽章等方式驗證模型來源及檔案完整性,降低使用遭竄改模型的風險。模型上線後,還需持續監控輸入資料、輸出內容及工具使用情況,並留意新出現的攻擊手法與執行環境漏洞,適時重新評估風險及調整防護措施。
這份指引參考了 ISO/IEC 23894、ISO/IEC 42001、ISO/IEC 42005,以及美國國家標準暨技術研究院(NIST)的 AI 風險管理框架,協助企業把相關風險管理工作納入既有制度。對企業 IT 與法遵團隊來說,這提供了一個可以直接套用的檢查清單:從選型評估、部署防護、上線監控到定期重測,都有對應的建議。特別是「修改模型後要重測防護」這一點,點出了許多團隊容易忽略的盲區:功能測試通過,不代表安全防護還在。
微軟與 Nvidia 已在 GitHub 公開這份指引及相關風險分類資料,並開放外界提出修改建議及補充資料。這份指引目前主要聚焦模型層的風險管理,兩家公司後續將進一步提出涵蓋模型執行環境、模型與外部工具整合的運作框架,以及應用程式層的管理建議。隨著開放權重模型在企業內加速落地,這套框架很可能成為採購與部署流程中的標準附件。
對台灣企業來說,這份指引的實用價值在於把抽象的 AI 風險轉成可執行的治理流程。許多團隊導入開放權重模型時,關注點多放在模型能力與成本,卻忽略部署後的持續監控與防護重測。指引提出的「上線後持續監控輸入輸出與工具使用」以及「留意新出現的攻擊手法」,其實就是把傳統資安維運的紀律延伸到 AI 系統。隨著各產業加速導入 AI 代理與自動化流程,這套框架有望成為企業內部 AI 治理政策的參考藍本。