德國工業科技大廠西門子在十月十九日發布資安公告,旗下軟體管理平臺 Siemens Software Center 的漏洞已經遭到攻擊者實際利用。值得注意的是,這波攻擊活動與一個名為 Romulus 的多管道釣魚攻擊平臺有關,揭開了 ClickFix 釣魚攻擊產業化的新面貌。
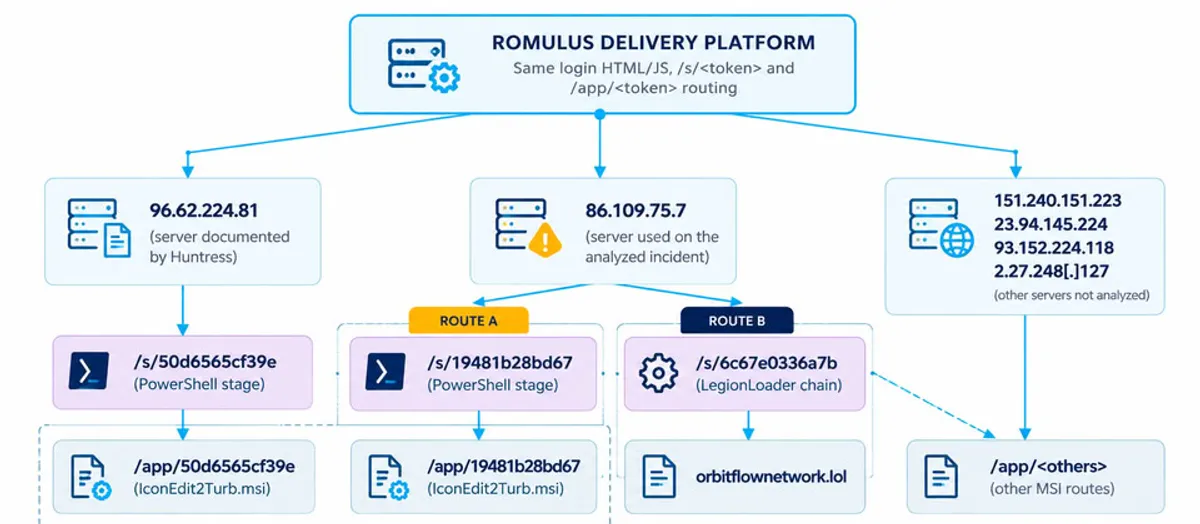
資安公司的調查進一步顯示,Romulus 並非針對單一攻擊的惡意軟體伺服器,而是一個可以根據權杖提供不同指令碼或安裝程式的後端管理平臺,專門用來散布多種惡意程式。
本次被利用的漏洞編號為 CVE-2026-110936,是一個可用於側載 DLL 檔案的弱點。通過身分驗證的本機攻擊者,可以把特製的 DLL 檔放入特定資料夾,再藉由軟體管理平臺以特殊權限執行任意程式碼,CVSS v4.0 嚴重程度評分為八點四分。
攻擊者利用的是存在弱點的三點五點八點七版,透過安裝套件 AllMyBasic.msi 及 archive.dll 等檔案載入惡意檔案、執行攻擊。
西門子已在十月十五日發布四點零點九點八版進行修補,並呼籲用戶儘速更新。
讓這起事件引起外界關注的焦點,在於西門子在公告中提及,相關攻擊活動與 Romulus 多平臺 ClickFix 網釣有關。
所謂 ClickFix,是一種誘騙使用者自行執行惡意指令的釣魚手法;而 Romulus 則是支撐這類攻擊的後端平臺。資安公司在幾天前揭露了 Romulus,指出攻擊者利用它來管理不同惡意軟體的傳遞管道。
調查人員一共找到六個 Romulus 登入介面的 IP 位址,但無法確認經營者的身分,也尚未確認多種惡意軟體是否由相同的駭客團體使用。
攻擊者利用 Romulus 的攻擊路徑主要有兩種。第一種是利用 PowerShell 下載遭竄改的 Stardock DeElevation 安裝檔,並以靜默安裝方式執行。
這個安裝套件內含遭竄改的 DeElevator64.dll,攻擊者藉由 DLL 側載啟動惡意元件,接續執行後續的惡意程式載入工具。
第二種路徑則是透過 PowerShell 連線,下載多層加密的七 Z 壓縮檔,再使用 7-Zip 解壓縮,最終得到名為 LegionLoader 的惡意軟體。
攻擊者刻意將執行檔膨脹到約八百四十二 MB,目的就是讓檔案大小超出部分沙箱或靜態分析工具的處理限制,藉此躲避檢測。
LegionLoader 能夠讀取瀏覽器 Chrome 的敏感資料,取得相關金鑰並蒐集敏感資訊,對受害者的帳號與資料安全構成直接威脅。
值得注意的是,Romulus 的設計讓攻擊者可以根據不同的權杖,向受害者提供不同的指令碼或安裝程式,等於把惡意程式的散布做成了可管理的服務。
這種平臺化的運作模式,意味著同一套基礎設施可以同時服務多種惡意軟體的散布,也讓防守方更難從單一攻擊樣本追溯到完整的攻擊鏈。
針對漏洞利用活動,西門子提供了入侵指標,以及協助管理者確認電腦是否受到影響的方法。
西門子呼籲管理者封鎖攻擊者的基礎設施網域,並確認是否有電腦遭到入侵。如果發現遭到入侵的跡象,應將電腦隔離、終止相關處理程序,然後移除啟動項目與工作排程,並重設密碼。
西門子特別強調,防守者必須偵測資料夾及相關活動才能察覺異狀,因為攻擊者並沒有竄改軟體管理平臺本身的檔案,傳統的檔案完整性檢查可能看不出問題。
該公司也與端點偵測廠商和主管機關共享相關情報,以進行協調防禦。
從單一軟體漏洞,到支撐多種惡意程式散布的後端平臺,這起事件呈現了釣魚攻擊產業鏈分工細化的趨勢。對企業而言,威脅不再只是某一個漏洞,而是漏洞加上散布平臺的組合拳。
使用 Siemens Software Center 的企業應儘速更新到修補版本,並依官方提供的入侵指標清查環境;同時留意 ClickFix 手法的社交工程特徵,加強對不明指令執行要求的警覺。
事件時間線
十月十五日,西門子發布四點零點九點八版修補程式;幾天前,資安公司揭露專門用於 ClickFix 釣魚活動的 Romulus 平臺;十月十九日,西門子發布資安公告,確認漏洞 CVE-2026-110936 已遭實際利用,且攻擊活動與 Romulus 有關。