一起針對企業網路邊界設備的入侵事件,揭露了漏洞串連攻擊的完整手法。攻擊者把 Citrix NetScaler 的兩個漏洞組合使用,最終在一台設備上取得系統最高權限,並部署多種後門與長期存取機制。
資安公司的調查顯示,這不是單純的漏洞掃描或利用嘗試,而是已經成功執行惡意程式、完成內部偵察並外傳資料的完整入侵。攻擊者在數日內反覆使用同一套機制,維持對受害組織的控制。
事件的起點是九月底到十月初,Citrix 為 NetScaler 修補了一系列資安漏洞,其中三個編號已經被用於實際攻擊,分別是 CVE-2026-88771、CVE-2026-88772 與 CVE-2026-88779。
資安公司在十月初接手調查一起 NetScaler ADC 設備遭入侵的事故,發現駭客把其中兩個漏洞串連起來,讓特定服務停擺,藉此成功入侵受害組織。
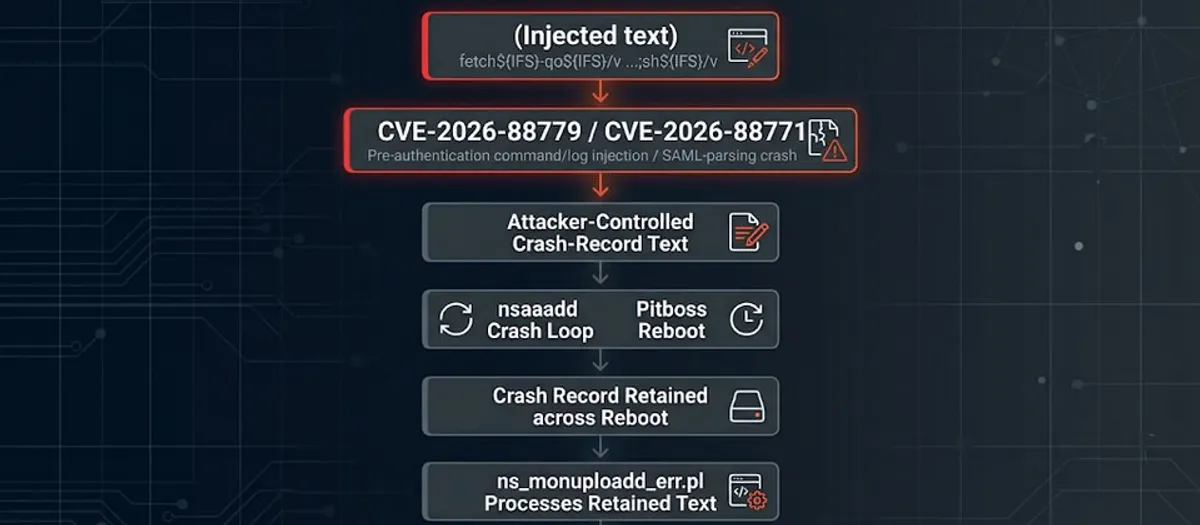
第一個被利用的是 CVE-2026-88771,這是一個可以造成事件記錄中毒的遠端程式碼執行漏洞。攻擊者在沒有通過身分驗證的情況下,透過與身分驗證相關的請求注入惡意內容。
接著攻擊者利用 CVE-2026-88779,讓 SAML 服務反覆當機。服務不斷崩潰觸發了設備重新啟動,而設備在重開機後的錯誤處理程序中,執行了先前注入的命令,攻擊者就此取得 root 權限。
取得控制權之後,攻擊者在 NetScaler 的 LogonPoint 網頁資料夾中植入了多個以 PHP 打造的 Webshell,作為後續操控的入口。
為了降低被察覺的機率,攻擊者竄改了 Apache 的設定,讓一個看起來像 CSS 樣式表的網址,實際上對應到惡意程式,異常流量因此更難被發現。
攻擊者還把系統中 /bin/sh 的權限修改為 6555,利用 Setuid 與 Setgid 機制,讓原本以較低權限執行的網頁處理程序有機會取得有效的 root 權限。
調查人員比對多項系統日誌與檔案時間戳記後確認,攻擊者在數日內重複利用這套機制,在設備重新啟動後再次執行惡意程式,入侵狀態得以延續。
執行調查的資安公司指出,這起活動與 Google 先前揭露的 WhipShot 和 SlapShot 惡意程式活動有所交集,但他們挖掘出更多攻擊者的運作細節。
例如攻擊者不斷透過讓服務當機的工作流程,迫使 NetScaler 反覆重開機;建立高可用性架構下的持續存取管道;採用 Go 語言打造偵察工具;以及能在 FreeBSD 系統上運作的代理伺服器程式。
為了建立長期存取管道,攻擊者部署了 Cron 排程、開機執行指令碼、常駐監控程序,以及對外連線的遠端控制代理程式,並建立 HTTP 與 TCP 兩種通道,讓遭入侵的 NetScaler 能作為連接內部網路的跳板。
攻擊工具還具備高可用性功能,可以嘗試把惡意檔案同步到另一台設備,並在必要時強制切換主備節點,確保入侵狀態不中斷。
在站穩腳跟之後,攻擊者對內部網路環境展開偵察,鎖定 DNS、LDAP 與 AD、VMware vCenter 基礎設施,以及相關的管理服務。
攻擊者部署以 Go 語言編寫的工具,探查內部路由、DNS、LDAP 與 AD 服務、管理介面及虛擬化平臺系統,並把掃描結果彙整後傳送到外部基礎設施。
同時被蒐集外傳的,還包括 NetScaler 的組態檔案、歷史組態、HTTP 設定、系統備份與診斷資料。
調查指出,這些資料可能包含 LDAP 及 RADIUS 驗證資訊、管理設定、SSL 私密金鑰與金鑰加密相關資料,將增加後續憑證被濫用、以及內部網路遭到進一步入侵的風險。
這起事件顯示,邊界設備一旦失守,攻擊者就能以它為跳板,系統性地摸清整個內部網路的架構,為下一階段攻擊鋪路。
由於外傳的組態資料可能包含驗證資訊與私密金鑰,受害組織面臨的不只是單台設備被入侵,而是身分驗證體系與加密通訊都可能被濫用的連鎖風險。
使用 NetScaler 的企業,應確認是否已套用九月底到十月初發布的修補程式,並檢查設備上是否有異常的 Webshell、被竄改的網頁伺服器設定,以及權限異常的系統檔案。
同時應清查 Cron 排程、開機執行項目與對外連線紀錄,確認沒有未經授權的長期存取管道;若發現入侵跡象,應隔離設備、更換可能外洩的憑證與金鑰。
事件時間線
九月底至十月初,Citrix 發布 NetScaler 系列漏洞修補,其中三個編號已遭實際攻擊利用;十月初,資安公司公布入侵調查結果,確認駭客串連兩個漏洞取得 root 權限;攻擊期間,駭客在數日內反覆利用同一機制,於設備重開機後再次執行惡意程式;調查另發現,本次活動與 Google 先前揭露的惡意程式活動有所交集,但揭露出更多攻擊者的運作細節。