- 16 年:有問題的程式碼至少可追溯至 2010 年,潛藏至今才被公開揭露
- 10 月 16 日:研究人員在巴黎資安會議 Hexacon 公開揭露,命名為 WPSplinter
- 2 個:同源的記憶體損毀漏洞,分別影響 eCos 與 Linux 兩種韌體平台
- 約 156 萬台:比利時受影響的家用閘道器估算(Proximus 約 85 萬、VOO 約 50 萬、Orange Belgium 約 21 萬)
- 18 家廠商、50 多款產品:研究人員初步列出的部分受影響品牌與設備
- 20 多家:採用相關晶片技術的電信業者數量
- 數百萬台:全球可能受影響的設備規模(研究人員坦言為粗略估算)
- 2018 年:博通曾推出不完整修補、但未公開說明的年份
- 0 個:這個漏洞目前擁有的 CVE 編號數量
- 3 家:研究人員實際示範攻擊成功的比利時電信業者閘道器
解讀:這是罕見的「潛藏 16 年、修不好、連編號都沒有」的漏洞。舊款晶片被研究人員稱為永遠修不好的 forever day,新款則要看各家設備商願不願意換掉整套 Wi-Fi 軟體。對一般使用者來說,家裡那台用了好幾年的路由器,很可能就在受影響名單上。
一位資安研究人員在 10 月 16 日於巴黎舉行的資安會議上,公開了一個藏在博通 Wi-Fi 軟體裡長達 16 年的漏洞,取名為 WPSplinter。只要攻擊者待在無線訊號涵蓋的範圍內,不需要知道 Wi-Fi 密碼,也不需要完成任何配對程序,就能讀取路由器的記憶體內容,甚至以最高權限 root 在設備上執行任意程式碼。截至 10 月 15 日,研究人員測試過的受影響設備,沒有一台收到修補更新。
WPS 全名是 Wi-Fi Protected Setup,是多數路由器上都有的快速連線功能,讓裝置不必手動輸入密碼就能加入無線網路。問題出在博通自家 Wi-Fi 軟體處理 WPS 訊息的程式碼:當它把分段傳送的 WPS 訊息重新組合時,沒有妥善限制組合後資料的長度,攻擊者只要送出特製的訊息,就能觸發緩衝區溢位、破壞記憶體。
整個攻擊過程完全在無線電波層面完成。被鎖定的路由器不需要使用者做任何操作,也不需要事先連上該網路——攻擊者從附近發出特製的無線訊框,漏洞就會被觸發。研究人員指出,這是兩個同源的記憶體損毀漏洞,一個影響採用 eCos 系統的舊款韌體平台,另一個影響採用 Linux 的平台,但根源是同一段 WPS 訊息重組程式碼。
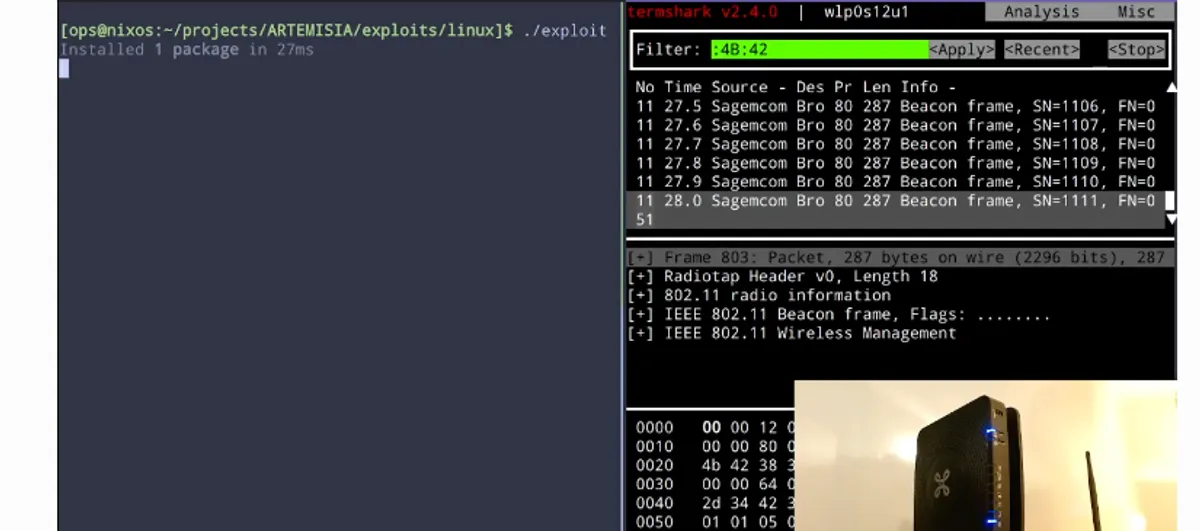
研究人員以比利時電信業者提供的家用閘道器實際示範攻擊。在 Orange Belgium 採用的設備上,他成功從路由器記憶體讀出 Wi-Fi 密碼,並透過無線電波把密碼回傳,再用這組密碼直接加入該網路;在 Proximus 採用的設備上,他直接以 Wi-Fi 訊框開啟反向連線,連外部伺服器都不需要,就拿到了設備的 root shell。他也在 VOO 提供的多款路由器上重現了同樣的攻擊手法。
他估算,僅比利時就有約 156 萬台家用閘道器受影響,包括 Proximus 約 85 萬台、VOO 約 50 萬台、Orange Belgium 約 21 萬台。由於博通的 Wi-Fi 技術被數十家廠商用於數百款產品,研究人員估計全球受影響的設備可能達數百萬台,但他也坦言這是粗略估算,實際總數目前無人知曉。
研究人員初步列出的部分受影響品牌與設備,涵蓋 18 家廠商的 50 多款產品,包括多家國際網通大廠的產品線,以及 20 多家採用相關晶片的電信業者所提供的閘道器。不過他也提醒,這份名單混合了已確認與尚未確認的項目,不同硬體版本與韌體版本也可能影響實際風險。
研究人員表示,他在今年 7 月就已向博通通報這個漏洞。博通回覆稱已有修補方案,要他自行去聯繫受影響的設備廠商,但拒絕為這個漏洞申請 CVE 編號。他轉而向 CERT/CC 求助,案件卻因為博通本身就是 CVE 編號授權單位、且不願登記這個漏洞而遭到結案。
博通方面的說法是,相關軟體早已超過支援期限,當年只做了不完整的修補且未公開說明,並建議設備商改用開放原始碼的 hostapd 軟體來取代有問題的元件。研究人員則認為,正是因為博通不願公開處理,才讓各家製造商至今都沒有發布修補程式。截至 10 月 15 日,他找到的受影響設備都沒有收到更新。
泰國的電腦緊急應變小組已對外發出提醒,建議使用者確認自己的設備型號,留意廠商或電信業者的韌體更新訊息;如果手上的設備屬於無法修補的產品線,應該考慮汰換。
這段有問題的程式碼至少從 2010 年起就存在於博通的 802.11 軟體開發套件中,至今 16 年。2018 年博通曾針對這個問題推出修補,但研究人員指出那次修補並不完整,而且博通當時沒有公開說明漏洞的存在,只是私下建議客戶改用 hostapd。
採用 eCos 系統的舊款晶片(BCM3380、BCM3383、BCM33834)被認為找不到可用的修補方式,研究人員形容為永遠無法修補的 forever day 漏洞;採用 Linux 的晶片(BCM3390、BCM65xx、BCM68xx)則要看各家設備商是否願意更換整套 Wi-Fi 軟體,才有機會解決。
另一個值得注意的細節是,這次研究大量借助了 AI 工具。研究人員透露,他讓 AI 代理人直接操作數據機、序列主控台與逆向工程工具,原本可能需要數個月的研究工作,不到一週就完成。這也讓資安社群開始討論:AI 正在大幅壓縮從發現漏洞到實際可用的攻擊手法之間的時間差。
對一般家庭使用者來說,最大的風險是「家裡的路由器可能早就暴露在風險中」。攻擊者只要待在住家或辦公室附近,就有機會入侵路由器、竊取網路憑證,甚至干擾網路流量。由於攻擊不需要密碼、也不需要使用者點擊任何東西,傳統的「不要亂點連結」防護觀念在這裡完全派不上用場。
對企業來說,風險更高。一旦無線基地台被拿下,攻擊者可以從設備記憶體中讀出 Wi-Fi 密碼,進一步潛入內部網路。資安專家建議,企業應把訪客與物聯網設備的無線網路和內部網路隔開,避免一台被入侵的基地台直接連通伺服器。
好消息是,研究人員表示目前尚未發現實際攻擊案例,已知的攻擊手法都出自他自己的實驗室示範。但壞消息是,漏洞細節與檢測工具都已公開,攻擊門檻正在快速降低。
研究人員已公開檢測指令碼與 YARA 規則,協助辨識可能受影響的設備,但他提醒:已經修補過的裝置仍可能符合規則特徵,檢測結果需要進一步確認,不能直接當成定論。
一般使用者可以先做幾件事:到路由器管理介面把 WPS 功能關掉(不過研究人員不保證這在所有設備上都能擋下攻擊);查清楚自家路由器或電信業者提供的閘道器用的是哪一款晶片;主動向電信業者或廠商詢問是否有韌體更新計畫。如果設備屬於舊款 eCos 平台且廠商已停止支援,比較務實的做法是直接換一台。
接下來值得觀察的是各大設備商與電信業者的反應。由於沒有 CVE 編號,許多企業的漏洞管理流程根本不會把這個問題排進修補清單,這正是研究人員最擔心的事:漏洞越是「沒有名字」,就越容易被忽略。
研究人員已公開檢測工具,接下來幾週,全球會有多少設備被確認受影響,將決定這起事件的最終規模。對台灣的使用者來說,可以先從確認家中路由器的品牌型號開始——特別是向電信業者租用的舊款閘道器,往往是最容易被忽略的一環。