ConnectWise憑證濫用事件關鍵數字 162:遭到未經授權存取的Microsoft 365租戶數量 144.172.64[.]128:攻擊者用來取得存取權杖的IP位址 10月15日:資安業者偵測到異常登入活動的日期 10月16日:事件正式對外揭露的日期 10月18日:截至此日,調查與服務復原工作仍在進行中
資安業者Huntress在2026年10月16日揭露,ConnectWise Cloud Backup的Microsoft 365應用程式憑證遭到濫用,攻擊者藉此未經授權登入了162個Microsoft 365租戶。這起事件的特殊之處在於,攻擊者並沒有去破解任何一組帳號密碼,而是盜用了合法備份服務的應用程式憑證,堂而皇之地走進了162個組織的雲端環境。
ConnectWise Cloud Backup原名SkyKick Backup,是提供給託管服務供應商的雲端備份與復原服務,可以支援Microsoft 365用戶環境的資料備份。正因為要執行備份任務,這項服務本來就具備存取用戶信箱、OneDrive、SharePoint及Teams等雲端資源的權限。這些權限在正常情況下是為了保護資料,但在憑證落入壞人手中後,反而成了大規模入侵的鑰匙。
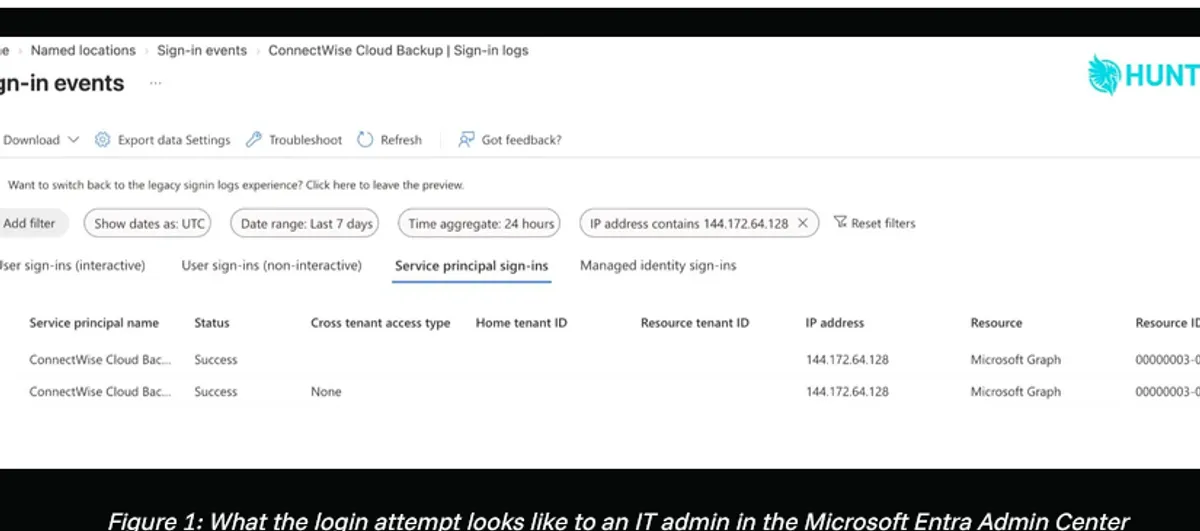
Huntress指出,他們在10月15日偵測到攻擊者從IP位址144.172.64[.]128,以ConnectWise的備份API憑證向Microsoft Graph取得存取權杖,接著以自動化方式逐一登入不同的租戶。由於ConnectWise的應用程式早就獲得用戶授權,攻擊者可以直接繼承它既有的權限,具備讀取郵件、附件、檔案及目錄資料的能力,整個過程在系統眼中看起來就像是正常的備份服務在運作。
更令人擔憂的是,在其中一個案例中,攻擊者還曾利用ConnectWise應用程式在用戶環境中取得全域管理員權限,並且替其他應用程式新增憑證。這意味著攻擊不只停留在偷看資料的階段,而是進一步鞏固了立足點,為後續更深入的入侵鋪路。一旦攻擊者在租戶內取得全域管理員權限,理論上就能為所欲為,包括建立後門帳號、竄改設定等。
事件揭露後,ConnectWise表示已經撤銷受影響的應用程式憑證,並暫停Cloud Backup、SaaS Security及Cloud Management等服務,同時委託第三方專家協助調查。該公司表示,目前尚無跡象顯示備份封存資料遭到入侵,但各個客戶的Microsoft 365環境是否有資料遭到未經授權存取,仍然需要個別調查。截至10月18日,相關的調查與服務復原工作仍在進行中。
這起事件凸顯了現代雲端生態系的一個結構性風險:第三方應用程式的權限繼承。當組織授權某個應用程式存取自己的Microsoft 365環境時,往往是一次性的全面授權,之後這個應用程式就能長期以組織的名義存取資料。使用者通常不會每天去檢查自己授權過哪些應用程式,這讓應用程式憑證成了攻擊者的絕佳目標。
對託管服務供應商來說,這次事件更是一記警鐘。MSP手上通常管理著數十甚至上百個客戶的環境,一旦MSP使用的工具遭到入侵,影響會像漣漪一樣擴散到所有客戶。162個租戶的數字,正是這種集中式風險的具體展現。
對一般組織的建議是:定期盤點授權過的第三方應用程式,移除不再使用的授權;為重要的雲端服務啟用多因子驗證與條件式存取原則;留意Microsoft 365稽核日誌中的異常登入行為,特別是來自不熟悉IP位址的應用程式存取。如果組織有使用ConnectWise的相關服務,應該主動聯繫廠商,確認自己的租戶是否在受影響範圍內。
後續值得關注的發展包括:第三方的調查報告何時公布、是否會有更多受影響的租戶被發現、ConnectWise的服務何時能全面恢復,以及這起事件是否會促使微軟調整第三方應用程式的授權與權限模型。162個租戶只是目前已知的數字,隨著調查深入,實際影響範圍仍有可能擴大。