Arch Linux軟體市集惡意套件事件發展
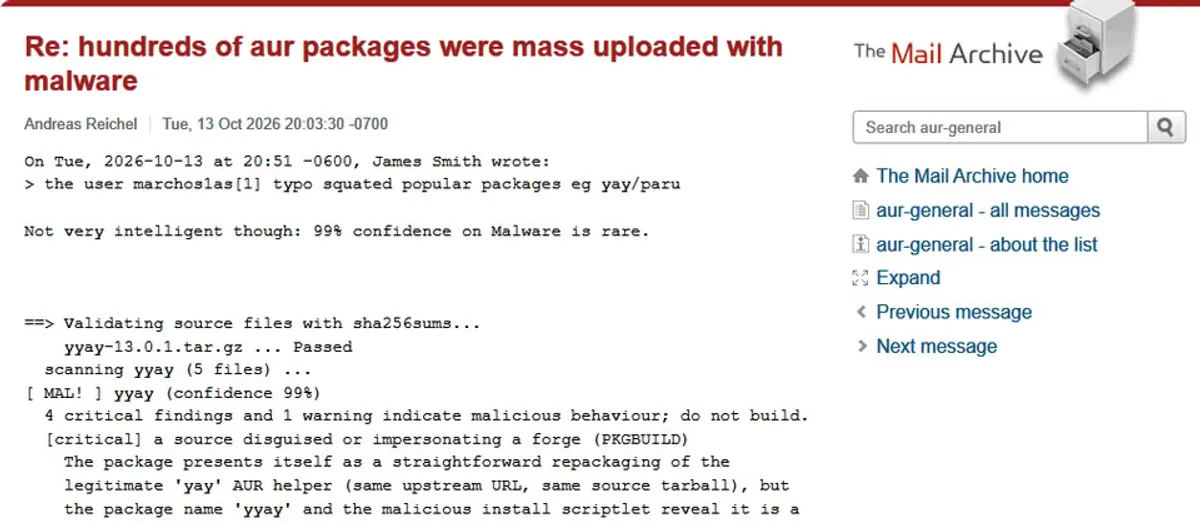
Arch Linux的社群套件庫AUR近日傳出惡意套件攻擊事件。攻擊者以拼字相近的名稱,偽冒熱門的AUR輔助工具yay與paru,把內含惡意安裝指令碼的套件上傳到AUR。使用者如果沒有仔細檢查就安裝,可能讓攻擊者執行具有root權限的遠端Shell指令,進而取得系統的最高控制權。
這波攻擊在2026年10月13日被發現。攻擊者使用名為marchos1as的帳號從事相關活動,其中一個名為yyay的套件,甚至沿用了正牌yay的上游網址與來源封存檔,藉此降低被使用者察覺的機率。這種手法相當狡猾:套件名稱只差一個字母,內容來源看起來又跟正版一樣,一般使用者很難在第一時間發現異狀。
攻擊的技術細節是這樣的:攻擊者在套件的安裝指令碼中加入了惡意程式碼。當使用者執行安裝時,指令碼會從遠端取得另一段Shell指令碼並執行,同時取得root權限。由於安裝軟體本來就需要較高權限,使用者在安裝過程中往往不會起疑,這正是這類攻擊最危險的地方。
AUR維護團隊在接獲通報後,已經封鎖涉事帳號並移除惡意套件。維護團隊進一步調查發現,惡意酬載是透過Wayback Machine的網址取得的,最終指向俄羅斯主機服務GitFlic上的一個個人專案hellscripter/install-scripts。把惡意程式碼藏在看似正常的網路存檔服務之後,是為了躲避簡單的網域黑名單檢測。
值得注意的是,這起事件可能與另一起NPM供應鏈攻擊有關。應用程式安全公司SafeDep先前揭露過名為DirtyBlanket的攻擊活動,攻擊者同樣從hellscripter/install-scripts專案取得程式碼,再利用Linux蠕蟲部署遠端存取木馬Chaos。不只如此,相關的NPM套件還會使用特定的金鑰,把自己加入AUR套件,形成跨平台的攻擊鏈。
不過,雖然兩起活動使用的基礎設施有所交集,目前還無法確認兩者是否由同一批攻擊者所為。資安調查中,基礎設施重疊可能是同一批人,也可能是不同攻擊者剛好使用了相同的惡意程式碼託管服務,在沒有更多證據之前,不宜貿然下結論。
AUR是Arch User Repository的縮寫,是由社群共同維護的軟體套件庫。跟官方套件庫不同,AUR允許任何註冊使用者上傳自己打包的軟體,這讓Arch的使用者能取得最新、最齊全的軟體,但也意味著上架的套件沒有經過官方的嚴格審查,使用者必須自己承擔一部分把關責任。
yay與paru是Arch使用者最常用的兩個AUR輔助工具,可以自動下載、編譯並安裝AUR上的套件。正因為幾乎每個Arch使用者都會安裝其中之一,攻擊者才會選它們作為偽冒目標:只要名稱夠像,就有機會騙到粗心的使用者。這種利用拼字相近來欺騙的手法,在資安界稱為typosquatting,早就被用在網域名稱詐騙上。
供應鏈攻擊是近年來資安界最頭痛的威脅類型之一。攻擊者不再直接攻擊最終目標,而是汙染目標所信任的軟體供應鏈:可能是開發工具、可能是套件庫、可能是更新伺服器。由於受害者是主動去下載、安裝這些被汙染的軟體,傳統的防毒軟體與防火牆往往攔不住。
對一般使用者的建議是:安裝AUR套件前,先確認套件名稱拼字完全正確,並且查看套件的維護者帳號、上架時間與使用者評論。來路不明的套件,即使名稱看起來很眼熟,也不要急著安裝。如果已經安裝了可疑套件,應該立即移除,並檢查系統是否有異常的行程或新增的使用者帳號。
對企業與進階使用者來說,這起事件再次證明,即使是開源社群的套件庫,也需要建立自己的驗證流程。例如只允許安裝經過內部審查的套件清單,或者在測試環境先安裝觀察,確認沒有異常行為再部署到正式環境。
2026年10月13日:這波偽冒yay與paru的惡意套件攻擊被發現,攻擊者使用的帳號為marchos1as,其中yyay套件沿用正牌yay的上游網址以降低被察覺的機率。 發現後:AUR維護團隊接獲通報,封鎖涉事帳號並移除惡意套件;調查發現惡意酬載經由Wayback Machine網址,最終指向GitFlic上的hellscripter/install-scripts專案。 調查深入:應用程式安全公司SafeDep先前揭露的DirtyBlanket攻擊活動,同樣從該專案取得程式碼並部署Chaos遠端存取木馬,兩起事件基礎設施有所交集。 目前:尚無法確認兩起攻擊是否由同一批攻擊者所為,調查仍在進行;使用者被提醒安裝前務必核對套件名稱與來源。