Linux核心漏洞PwnEscape事件發展
資安研究團隊pwn.ai近日揭露Linux核心一項重大漏洞,並將其命名為PwnEscape。這項漏洞的編號是CVE-2026-99999,風險評分高達9.3分,屬於重大等級。在使用受影響Linux核心的虛擬化環境中,攻擊者可以從虛擬機器送出經過特殊設計的網路封包,進而讀取底層主機的記憶體資料,等於打破了虛擬機器與主機之間應有的隔離。
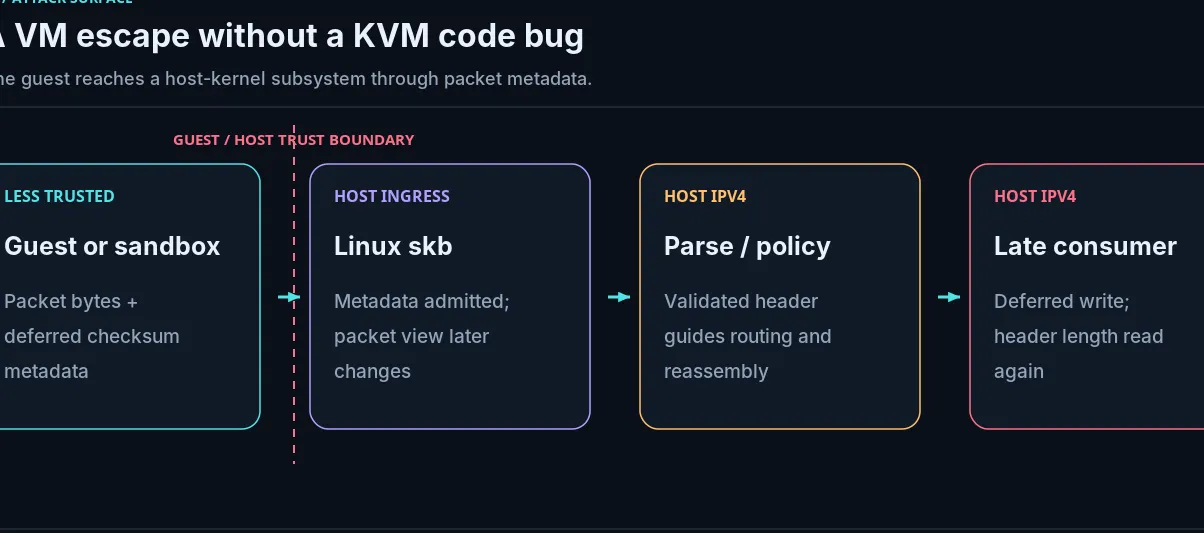
問題的根源,藏在Linux核心處理網路封包的機制裡。核心在處理封包時,可以延後計算用來檢查傳輸錯誤的檢查碼,但原有的機制沒有妥善限制計算結果的寫入位置。攻擊者於是能夠在IPv4標頭通過檢查之後,利用後續的作業改寫標頭中記載的長度欄位,讓系統誤判封包的實際大小。
在研究人員公開的測試案例中,IPv4標頭記載的長度從原本的20位元組被竄改成60位元組。當系統依照這個被放大的長度拆分封包、複製資料時,就把原本不屬於這個封包的主機記憶體內容,一併複製到了傳出的封包裡。每一次成功觸發,攻擊者可以取得32位元組的主機記憶體資料,只要重複操作,就能逐步拼湊出更多敏感資訊。
發現這項漏洞的是資安研究人員Paulos Yibelo。他在今年8月參加Vercel Sandbox漏洞獎勵活動時,注意到核心網路處理機制存在不尋常的行為,進而展開深入追查。Sandbox是Vercel提供的程式執行環境,透過Firecracker微型虛擬機器把使用者執行的程式隔離起來,避免影響到底層主機或其他使用者,本意正是要提供一層安全的沙箱。
Vercel已經證實,研究人員在Sandbox的正式環境中,成功利用這項漏洞取得了底層主機的記憶體資料,證明這不只是紙上談兵的理論攻擊。Yibelo也在自己建置的KVM與Firecracker測試環境中重現了攻擊手法,利用特製封包造成主機當機,甚至進一步取得了主機的最高管理權限來執行程式,顯示漏洞的破壞力不只限於資料竊取。
對於外界的疑慮,Vercel表示,目前沒有報告顯示其他客戶的檔案、機密資料或應用資料遭到存取。不過資安界普遍認為,這類漏洞最令人擔憂的,正是雲端環境裡「鄰居」之間本應存在的隔離被打破。同一台實體主機上可能同時運行數十甚至上百台虛擬機器,彼此只能看到自己的資源,一旦隔離失效,攻擊者就有機會從一台權限有限的虛擬機器,窺探到主機層級的資訊。
虛擬化隔離是現代雲端服務的基石。從公有雲到企業內部的虛擬化平台,都依賴這層隔離來確保不同租戶、不同系統之間互不干擾。歷史上也曾出現過突破虛擬機器隔離的漏洞,每一次都引起業者高度緊張,因為這類漏洞的影響不是單一系統,而是整座機房。
CVE編號是資安界用來識別公開漏洞的標準編號,方便各界追蹤與討論同一項弱點。風險評分則用來衡量漏洞的嚴重程度,分數越高代表越需要優先處理。PwnEscape拿到9.3分,屬於重大等級,意味著它的利用難度相對不高、潛在影響範圍大,管理員應該把它排在修補清單的最前面。
這次攻擊還有一個值得注意的特點:它不需要事先入侵主機。攻擊者只要能在虛擬機器上執行程式、發送網路封包,就有機會觸發漏洞。這大幅降低了攻擊門檻,也讓修補的急迫性更高,因為任何能租用雲端虛擬機器的人,理論上都具備嘗試攻擊的起點。
對於雲端服務業者而言,主機記憶體裡可能存放著其他租戶的資料、存取憑證或加密金鑰,一旦外洩,後果不堪設想。即使是企業內部使用的虛擬化平台,原本被隔離的測試環境或低權限系統,也可能成為入侵核心基礎設施的跳板,威脅不容小覷。
Linux核心維護團隊已經採取行動,把修補程式加入多個穩定分支。修補的做法是在計算檢查碼之前增加位置檢查,避免檢查碼的計算結果覆寫IPv4標頭,從根本上堵住寫入位置失控的問題。這種修補方式直接針對漏洞成因,而非只是在外圍加上限制。
管理員被建議儘速更新到最新穩定版的核心。對於因為業務連續性而暫時無法重啟更新的環境,應該評估在網路層面採取緩解措施的可行性,並密切留意是否有異常的封包行為。資安團隊也提醒,即使完成修補,仍建議回頭檢視系統日誌,確認過去一段時間是否出現過可疑的記憶體存取跡象。
2026年8月:研究人員Paulos Yibelo在參加Vercel Sandbox漏洞獎勵活動期間,發現Linux核心網路處理機制存在異常,開始深入分析。 近日:資安研究團隊pwn.ai正式對外揭露這項漏洞,命名為PwnEscape,編號CVE-2026-99999,風險評分9.3分,列為重大等級。 揭露同期:Vercel證實研究人員已在Sandbox正式環境成功讀取底層主機記憶體;研究人員也在自建的KVM與Firecracker環境中重現攻擊,造成主機當機並取得最高管理權限。 修補發布:Linux核心維護團隊將修補程式併入多個穩定分支,在檢查碼計算前加入位置檢查,並建議管理員儘速更新至最新穩定版核心。