Collabora Online漏洞事件關鍵數字 CVE-2026-110447:這次漏洞的編號,屬於重大等級 9.2分:CVSS v4.0嚴重程度評分,滿分10分 26.4.303:Collabora發布的修補版本號 9月10日:相關漏洞利用活動約從此日開始出現 10月3日:Nextcloud社群針對此事提出警告的日期 10月14日:美國國家漏洞資料庫正式公布的日期
2026年10月14日,美國國家漏洞資料庫公布了一項重大等級的漏洞,編號CVE-2026-110447。這個弱點存在於雲端服務Nextcloud的雲端版辦公室軟體應用程式Collabora Online Built-in CODE Server之中,可以被用來遠端執行程式碼。在CVSS v4.0的嚴重程度評分裡,它拿到了9.2分,屬於重大等級。
技術上來說,這是一個作業系統命令注入漏洞,問題出在proxy.php這個元件。特別值得注意的是,這個漏洞在CODE Server尚未執行的狀態下就可以被利用。這意味著攻擊者不需要等到服務完全啟動,只要相關的網路服務有在監聽,就有機會發動攻擊,防禦的難度相對更高。
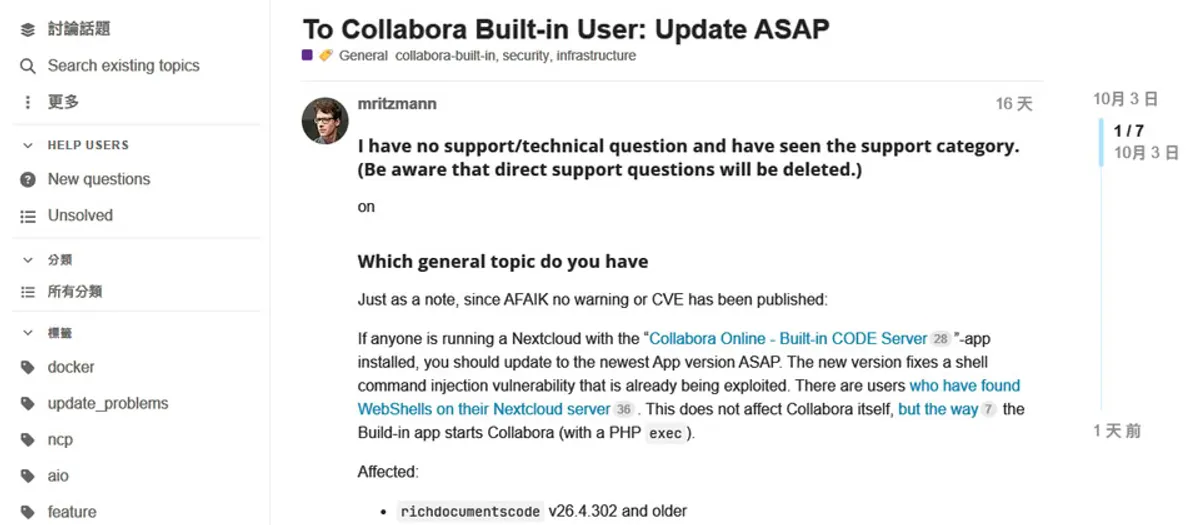
更令人不安的是,這不只是一個理論上的漏洞。從今年9月至10月,已經出現了實際利用的活動。相關的漏洞利用約從9月10日開始出現,有多名系統管理員通報,表示有多個端點遭到攻擊。駭客在得手後會植入以PHP打造的Webshell,藉此搜尋存放密碼的資料庫、密碼管理工具,以及加密貨幣錢包。後續也有用戶表示,有勒索軟體疑似利用了這個漏洞發動攻擊。
Webshell是一種常見的入侵手法:攻擊者在被入侵的伺服器上留下一個可以用瀏覽器遠端操控的後門程式,之後就能隨時回來下指令、竊取資料。由於Webshell通常偽裝成正常的網站檔案,如果管理員沒有仔細檢查,很容易長期潛伏而不被發現。這也是為什麼這次事件中,駭客有餘裕去翻找密碼資料庫和錢包。
Collabora已經發布26.4.303版應用程式來修補這個漏洞。而在官方修補發布之前,Nextcloud社群早在10月3日就針對此事提出警告,呼籲用戶儘速升級新版的Collabora Online Built-in CODE Server因應。從9月10日攻擊活動出現,到10月3日社群警告,再到10月14日漏洞資料庫正式公布,中間有超過一個月的空窗期,這段時間內沒有更新的管理員都暴露在風險之中。
Nextcloud是一套開源的私有雲軟體,讓組織可以在自己的伺服器上搭建類似雲端硬碟、線上文件的服務,保有資料的自主權。Collabora Online則是整合在其中的線上辦公室套件,CODE Server是讓它能在Nextcloud內部直接運作的元件。正因為這種自架的特性,更新的責任完全落在管理員身上,不像公有雲服務由廠商統一修補。
對使用者的影響可以分兩個層次來看。第一層是伺服器本身:一旦被植入Webshell,整台主機的資料都可能外洩,包括上面存放的所有文件與資料庫。第二層是連帶風險:駭客特別去搜尋密碼資料庫、密碼管理工具和加密貨幣錢包,代表他們的目標不只是這台伺服器,而是想順藤摸瓜,拿到可以進一步利用的憑證與資產。
給管理員的實用建議有三項。第一,立即升級到26.4.303或更新版本,這是最根本的解決方式。第二,檢查系統是否已經被入侵:查看是否有不明的PHP檔案、異常的行程、或是可疑的對外連線,特別是在9月10日之後建立或修改的檔案。第三,如果確認或懷疑已經被入侵,應該假設主機上的憑證都已外洩,全面更換密碼與金鑰,而不是只刪除Webshell就當作沒事。
這起事件也再次提醒自架服務的管理員:開源軟體的更新不能拖。從攻擊活動出現到修補發布之間,往往存在時間差,而攻擊者專門挑這種空窗期下手。建立定期更新的排程、訂閱上游的安全公告,是自架雲端服務的基本功。