【懶人包】5 點看懂今日資安焦點
- AI 程式碼代理工具 OpenCode 爆發資料外洩,部分使用者的第三方 AI 服務 API 金鑰可能遭到竊取,已有用戶回報帳戶出現異常扣款。
- 日本經濟新聞與阪急阪神百貨相繼公布遭駭,合計超過三百萬筆個資外洩;大和運輸的「黑貓後付款」服務也證實 531 萬筆資料外流。
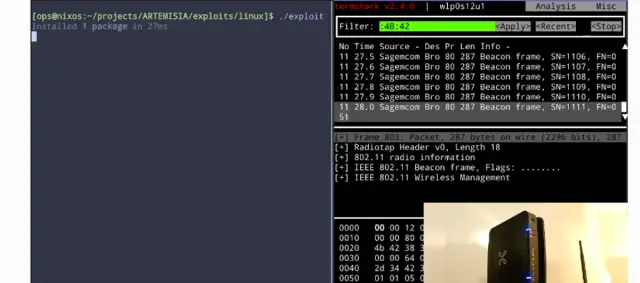
- Broadcom Wi-Fi 晶片的 WPS 機制被發現嚴重漏洞,攻擊者無須密碼即可取得路由器 root 權限,全球 18 家廠商、超過 50 款產品受影響,且目前仍未修補。
- Linux 核心揭露代號 PwnEscape 的重大漏洞,可能突破虛擬機隔離、讀取主機記憶體,評分達 9.3 分。
- 供應鏈攻擊連發:WordPress 熱門 SEO 外掛 Rank Math PRO 付費版、OVHcloud 命令列工具,以及 Arch Linux 社群套件庫,短短一週內都傳出被植入惡意程式。
本週資安圈事件頻傳,從 AI 工具、作業系統核心,到電商平台與百貨會員系統,接連傳出外洩與漏洞消息。值得注意的是,不少事件都指向同一個趨勢:攻擊者不再只挑單一目標下手,而是轉向供應鏈與基礎設施層,影響範圍一次就波及大量使用者。
先看最受開發者關注的 OpenCode 事件。這套開源 AI 程式碼代理工具在 10 月 16 日晚間發生資安事故,攻擊者發動大規模蒸餾攻擊,目標是使用者存放在 OpenCode Console 工作區中的第三方 AI 服務 API 金鑰。官方估計,約有 1.4% 的 Console 使用者可能受到影響,並已透過電子郵件逐一通知。
攻擊手法相當有針對性。入侵者鎖定的是 OpenCode 一套即將淘汰的舊系統,連續攻擊了約 48 小時,直到官方啟用一套名為 Daybreak 的資安模型投入防禦,狀況才獲得控制。根據官方寄給用戶的通知信,使用者金鑰最早外洩的時間點落在世界協調時間 10 月 17 日凌晨零時 30 分。
事件曝光後,已有使用者在網路社群回報,自己的帳戶出現並非本人發起的 API 請求,甚至產生異常費用,部分個案金額達到數百美元,還有人回報損失高達 1,700 美元。也有使用者表示,自己的專案因為平台偵測到異常活動而遭到停用。
因應這起事故,三家主要 AI 服務業者都已出手。兩家業者封鎖了疑似外洩的 API 金鑰;另一家則表示正與 OpenCode 合作,協助用戶恢復運作,並會退還攻擊期間產生的異常扣款。OpenCode 方面強調,這起事故僅影響 Console 服務,工具本體不受影響,相關金鑰也並未回傳給公司。
視線轉到日本,兩起百萬級個資外洩事件接連曝光。阪急阪神百貨在 10 月 19 日指出,旗下預約網站、網路商店與點餐服務系統遭到第三方存取,經調查確認是駭客經由預約網站入侵公司 CRM 系統。公司當日切斷外部連結並暫停系統,但隔日又確認另外兩個服務同樣受害。
這家百貨業者確認,會員系統中約有 126 萬筆個資外洩,資料型態包括會員編號、姓名、性別、電子郵件地址、手機與住家電話號碼、年齡、出生日期,以及會員使用過的服務項目,範圍相當廣泛。
日本經濟新聞則在 10 月 16 日公告,用於系統開發的雲端服務遭到第三方存取,初步判斷是存取憑證遭到竊取,導致儲存在雲端的個人資訊在 10 月 7 日外洩,初步估計約 183 萬筆資料受影響。其中約 15 萬筆包含姓名、電子郵件、住家地址、電話與出生日期等可識別個資,另有 168 萬筆無法直接對應到個人身分,但不含信用卡資料。日經已註銷遭盜用的憑證,並將個別通知確認受影響的對象,其子公司也同步展開調查。
雪上加霜的是,這已是日本經濟新聞 10 月以來揭露的第三起資安事件。稍早該公司員工的辦公軟體帳戶遭駭,自 9 月底起被用來向外部聯繫人發送約 9,000 封釣魚郵件;另一起則是員工的雲端辦公帳戶在 7 月下旬遭非法存取,約 1,600 多人的姓名、信箱與部分郵件內容外洩,直到 8 月初才被警報系統攔截。
同樣來自日本的消息還有大和運輸,這家擁有黑貓宅急便服務的物流業者證實,其「黑貓後付款」服務在 9 月底遭遇網路攻擊,約 531 萬筆個人資料外洩,包括收件人姓名、電話,以及約 4,100 筆電商店家資料。該公司在 10 月 9 日恢復服務。
硬體層面也有壞消息。資安研究人員在 10 月 16 日揭露,Broadcom Wi-Fi 晶片的 WPS 連線機制存在未修補漏洞,攻擊者無須知道密碼,就能取得路由器與無線基地台的 root 權限。研究人員已在比利時三家電信業者提供的家用閘道器上成功示範攻擊。
這項被命名為 WPSplinter 的漏洞影響範圍極大,涵蓋 18 家廠商、超過 50 款產品,另有 20 多家電信商採用相關設備。研究人員從 7 月起已多次通報晶片廠商,但截至目前,該公司仍未指派漏洞編號,也未發布修補程式,家用與企業用戶暫時只能等待。
作業系統核心同樣拉警報。資安研究團隊揭露代號 PwnEscape 的 Linux 核心重大漏洞,評分達 9.3 分。在受影響的虛擬化環境中,攻擊者可利用這個漏洞,透過虛擬機器讀取底層主機的記憶體,等於突破了虛擬機之間的隔離防線。
雲端業者 Vercel 已證實,研究人員在其以 Firecracker 微型虛擬機器隔離使用者程式的正式環境中,成功取得了底層主機的記憶體資料。Linux 核心官方已發布修補程式,管理虛擬化主機的維運人員應儘速更新。
供應鏈攻擊則是本週另一條主線。WordPress 熱門 SEO 外掛廠商 Rank Math 公告,付費版 Rank Math PRO 的 3.0.123 版遭遇供應鏈攻擊,被植入惡意軟體。若用戶在世界協調時間 10 月 15 日晚間 20 時 2 分至 16 日上午 7 時 12 分之間下載這套軟體,安裝啟用後攻擊者便可能入侵網站並建立隱藏後門。
Rank Math 已移除受影響檔案並發布 3.0.124 新版。官方提醒,僅停用有問題的外掛並不足以排除威脅,因為惡意程式可能重新建立隱藏後門;受影響用戶應以事件發生前的乾淨備份還原網站與資料庫,執行安全掃描,並更換所有可能曝露的憑證,包括網站帳號、資料庫密碼、API 金鑰與主機存取憑證。免費版用戶則不受影響。
雲端服務平台 OVHcloud 的命令列工具也在 10 月 19 日被創辦人親自揭露遭到供應鏈攻擊,0.11.0 至 0.15.0 共五個版本被植入可搜尋電腦磁碟、竊取敏感資料的惡意程式。攻擊者利用開發人員的程式碼託管帳號入侵,受影響版本曾對外開放約 90 分鐘。官方已移除受影響檔案並發布未受影響的 0.16.0 版,曾下載使用受影響版本的用戶應立即更新或刪除,並輪替可能遭竊的金鑰與憑證。
連開源社群也沒躲過。Arch Linux 社群套件庫 AUR 出現惡意套件,攻擊者以拼字相近的名稱偽冒熱門輔助工具,上傳包含惡意安裝腳本的套件。使用者若誤裝,可能讓攻擊者執行具 root 權限的遠端指令。涉事帳號已被封鎖、惡意套件已下架。
從官方與業者的回應來看,這一波事件的共同點是「反應速度決定傷害範圍」。OpenCode 在 48 小時內動用 AI 資安模型止血;日經在確認憑證遭竊後立即註銷;Rank Math 與 OVHcloud 都在數小時內下架受影響檔案並發布新版。但阪急阪神百貨的案例顯示,攻擊者可能同時滲透多個系統,單點切斷未必足夠。
對一般使用者而言,本週事件帶來幾個具體提醒。首先,檢查自己是否使用 Rank Math PRO 付費版或 OVHcloud 命令列工具,若在受影響期間下載,應立即更新並更換相關憑證。其次,OpenCode 使用者應留意帳戶是否有異常 API 用量或扣款,並確認金鑰是否已被業者封鎖更換。
對企業來說,Broadcom 晶片漏洞與 Linux 核心漏洞都屬於基礎設施層風險,前者目前無修補程式,後者已有更新可用,維運團隊應盤點受影響設備並排定更新時程。日本一連串百萬級外洩也再次證明,雲端存取憑證與老舊系統是攻擊者最愛的突破口,定期輪替憑證、淘汰舊系統不能再拖。
後續值得關注的時間點包括:OpenCode 與三家 AI 業者的善後進度,特別是異常扣款的退還是否全面落實;Broadcom 何時發布 WPSplinter 修補程式;以及日本經濟新聞第三起事件的完整調查結果。供應鏈攻擊在短短一週內連發三起,這條攻擊路線恐怕只會越來越熱門,軟體供應鏈的安全檢查,已經是所有開發團隊躲不掉的功課。