事件時間線
- 2021 年:CVE-2021-36260 漏洞揭露,影響部分海康威視網路攝影機及錄影設備;海康威視當年推出修補韌體。該漏洞風險評分達 9.8 分,攻擊者可能不必登入,就能透過網路向設備下達命令。
- 2024 年:烏克蘭安全局查獲情報機構入侵基輔兩台監視器,其中一台遭調整拍攝角度,被用來蒐集防空系統活動及重要設施位置等情報,顯示監控設備遭入侵曾被用於軍事偵察。
- 2026 年 7 月起:資安業者極少觀察到針對烏克蘭的同類攻擊嘗試。
- 9 月 21 日:一個來自烏克蘭的 IP 位址先測試網路連線,當時尚未嘗試利用漏洞。
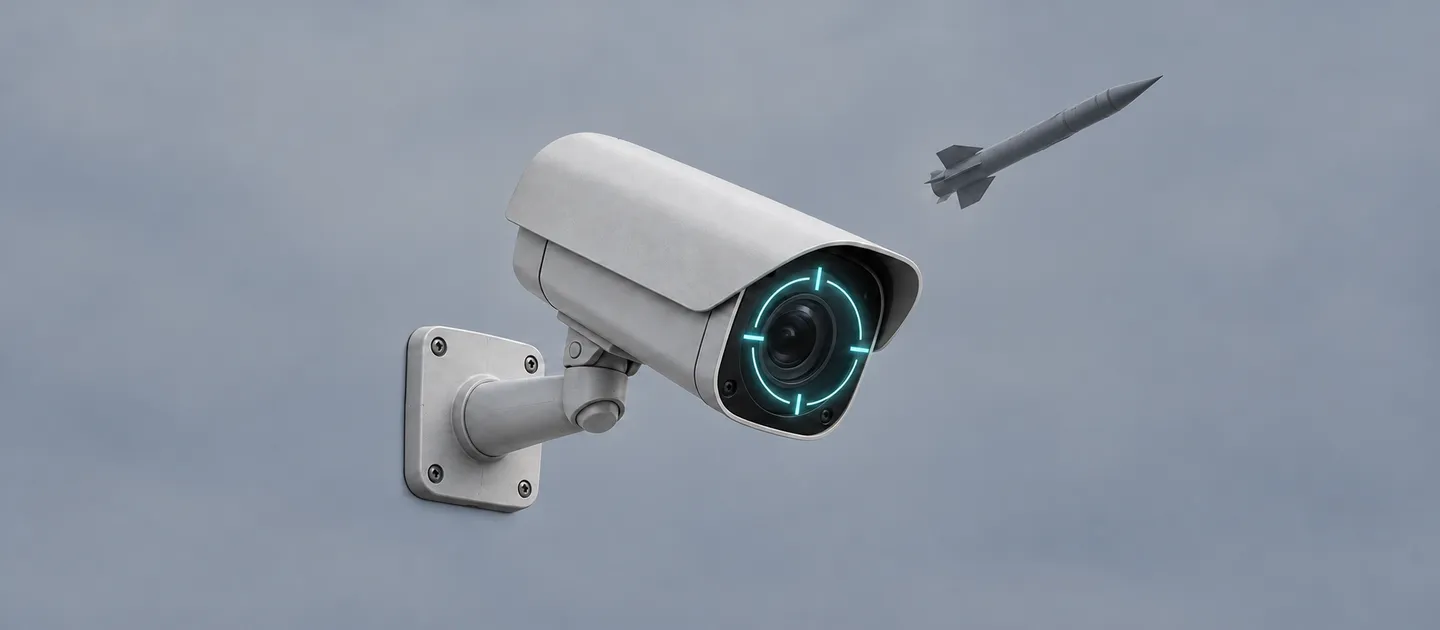
- 9 月 23 日至 10 月 1 日:針對烏克蘭境內海康威視監控設備的漏洞利用嘗試突然增加;9 天內觀測到的相關請求幾乎都來自 4 個 IP 位址。同期俄軍持續對烏克蘭發動空襲,烏克蘭空軍通報 9 月 24 日俄軍使用飛彈及 282 架各型無人機等武器攻擊烏克蘭。
- 10 月 7 日:未再觀察到這 4 個位址發出利用漏洞的請求,攻擊活動暫歇。
資安業者的調查發現,9 月 23 日至 10 月 1 日期間,針對烏克蘭境內海康威視監控設備的漏洞利用嘗試突然增加。9 天內觀測到的相關請求幾乎都來自 4 個 IP 位址,與先前數月幾乎沒有同類活動的情況明顯不同,引起資安圈關注。
攻擊者鎖定的是早在 2021 年就已揭露的 CVE-2021-36260 漏洞,影響部分海康威視網路攝影機及錄影設備。由於設備處理外部傳入的資料時沒有妥善檢查內容,攻擊者可能不必登入,就能透過網路向設備下達命令。該漏洞風險評分達 9.8 分,海康威視當年已推出修補韌體,但顯然仍有大量設備尚未更新。
攻擊活動使用開源掃描工具 Nuclei 的現成測試程式,向目標設備送出特製請求,檢查是否能在設備上執行命令。研究人員記錄到的請求都使用相同的測試命令,沒有發現要求設備下載或安裝其他程式的指令,顯示這波活動仍處於探測與驗證階段。
在這 4 個 IP 位址中,有 3 個屬於商用虛擬私人網路服務 PureVPN 位於立陶宛的伺服器,1 個來自烏克蘭網路。研究人員推斷 3 個來自 PureVPN 位址的活動來自同一方,但不確定烏克蘭位址是否也有關聯。由於 PureVPN 可替使用者轉送網路連線,也可能由不同使用者共用,因此無法從伺服器位置推定攻擊者身分。調查也發現,這 4 個位址並未對烏克蘭以外的監測設備發出相同的漏洞利用請求,攻擊目標明確鎖定烏克蘭境內。
監控設備遭入侵曾被用於軍事偵察。烏克蘭安全局在 2024 年曾查獲情報機構入侵基輔兩台監視器,其中一台遭調整拍攝角度,被用來蒐集防空系統活動及重要設施位置等情報。而在這波攻擊活動期間,俄軍持續對烏克蘭發動空襲,烏克蘭空軍通報 9 月 24 日俄軍使用飛彈及 282 架各型無人機等武器攻擊烏克蘭,時間點高度重疊。
對企業與組織而言,這起事件再次凸顯老舊漏洞的長尾風險:一個 5 年前就已修補的漏洞,只要設備沒有更新,就能持續被利用。監控設備往往被視為低風險的周邊裝置,卻可能成為攻擊者建立據點或蒐集情報的入口。
截至 10 月 7 日,相關 IP 位址已停止發出利用請求,攻擊活動暫歇。但調查並未說明攻擊者是否已經成功入侵任何設備,相關單位仍應清查境內海康威視設備的韌體版本,確認是否已套用修補。
值得注意的是,這波攻擊的工具鏈並不複雜:開源掃描工具加上現成的測試程式,就能對未修補的設備發動探測。這也說明,老舊物聯網與監控設備的修補紀律,仍然是許多組織的短板。對一般使用者而言,家中或辦公室的網路攝影機若長期未更新韌體,同樣暴露在類似風險之下。監控設備應避免直接暴露在公開網路,並定期檢查韌體版本,確認已知漏洞已修補。相關單位若發現設備韌體停留在舊版本,應儘速安排更新排程,避免成為下一波探測的目標。