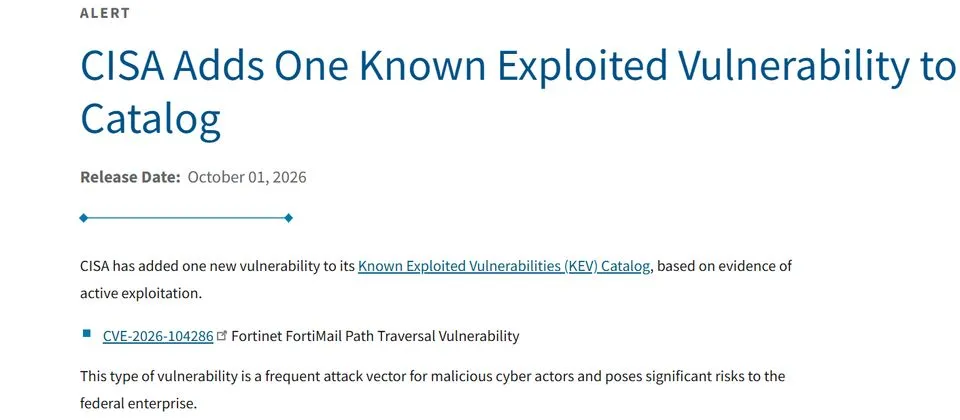
美國網路與基礎設施安全局(CISA)維護的已知遭利用漏洞清單,在10月1日新增編號CVE-2026-104286的漏洞。這是存在於Fortinet郵件安全閘道設備FortiMail的路徑遍歷漏洞,已有遭實際利用的證據。聯邦政府各民事執行單位被要求在10月4日前完成修補。
問題出在FortiMail存在路徑遍歷漏洞,以及對NULL位元組或NULL字元處理不當。未經身分驗證的攻擊者可以發出特製的HTTP或HTTPS請求,趁機在底層系統上寫入任意檔案。也就是說,攻擊者不需要帳號密碼,就能從外部對設備動手腳。
這個漏洞的CVSS嚴重程度被評為9.8分,接近滿分10分。受影響的版本範圍相當廣,包括FortiMail的8.0.0至8.0.1版、7.6.0至7.6.6版、7.4.0至7.4.8版,以及7.2.0至7.2.9版。
Fortinet也在同一天發布漏洞公告FG-IR-26-175,載明漏洞成因、影響版本範圍,並預告後續完成修補的版本版號。公告中也提出兩個IP位址的入侵指標,以及修補版本釋出前的暫時緩解措施。這個漏洞也已收錄在美國國家弱點資料庫與MITRE維護的CVE網站。
在修補版本釋出前,Fortinet建議用戶可先停用身分識別加密功能,或關閉FortiMail管理介面的網際網路存取,僅允許受信任的私人網路連線,以降低風險。
CISA的已知遭利用漏洞清單,專門收錄已有實際攻擊證據的漏洞。被列入這份清單,代表攻擊已經在現實世界發生,而不只是理論上的風險。聯邦機構被要求在短短三天內完成修補,也顯示這個漏洞的急迫性。
郵件安全閘道是企業防線的重要入口,負責過濾進出的郵件流量。一旦這類設備遭入侵,攻擊者可能進一步寫入惡意檔案、擴大控制範圍,甚至把郵件系統變成攻擊跳板。
對管理者而言,除了儘速套用修補,也應該檢查系統日誌,確認是否出現公告中的入侵指標。面對評分接近滿分、又已有實際利用的漏洞,拖延修補的代價可能非常高昂。