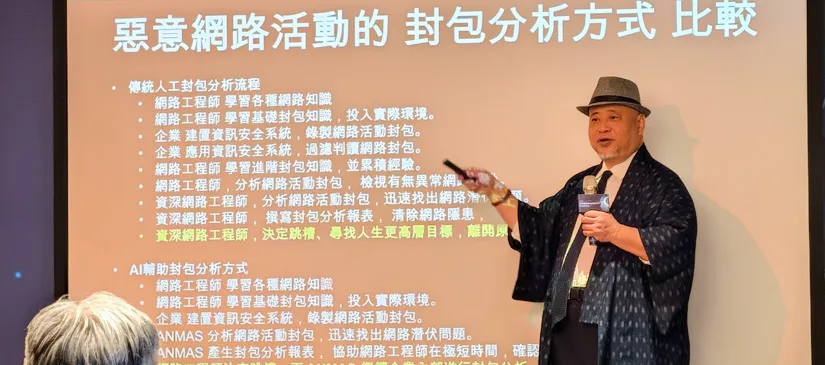
資安院新任院長龔化中上任至今約兩個月,日前首度對外說明工作方向,公布「國家資安防護2.0」藍圖,主張以人工智慧對抗人工智慧。這套新架構的核心相當明確:面對AI帶來的新型攻擊,防守方不能再只靠人工分析與既有流程應對,必須把AI納入國家資安防禦體系。其中最受矚目的一項工作,是預計明年四月登場的AI紅隊演練,屆時AI將扮演攻擊者,主動尋找政府機關系統的防線弱點。
龔化中在八月一日開始擔任資安院院長,十月五日公布藍圖。他形容,上任後看到的資安情勢「像下大雨一樣,一直下個不停」,只要防護體系有一處沒有補好,就可能成為攻擊者進入的缺口。這股壓力來自AI快速改變了攻擊者的能力。過去需要長時間準備的複雜攻擊,現在可以透過AI在短時間內鎖定大量目標,持續探測系統漏洞,再往系統深處推進。攻擊的規模、速度與自動化程度都發生了變化,過去仰賴人工監控、人工分析的方式,很難再以同樣的速度回應。
他把目前的國家資安環境比喻成七、八級大颱風。資安院過去十多年累積的政府機關防護方式仍有作用,但面對新的攻擊速度,防線需要再往前推。他提出的答案就是「以AI對抗AI」,目的在拉高整體資安防禦縱深,從軟體開發源頭、系統測試、威脅情資,到攻防演練與應變,建立一套能跟上AI攻擊速度的防護體系。
新架構並不是單獨增加一套AI工具,而是重新串接資安院既有的實戰防禦、資安研究能力,以及新加入的AI人才。龔化中表示,資安院成立時就肩負兩項任務,一是保護國家資安,二是進行資安研究。新階段要做的,是把實戰、研究與AI人才串起來,讓實際防禦現場遇到的問題成為研究題目,再把研究成果帶回實戰環境驗證。支撐這套循環的三股力量,分別是技術服務中心的實戰防禦經驗、資安卓越中心的研究能力,以及近期延攬的AI專業人才。
在管理分工上,管理面由資安署負責,包括重新盤點設備、管理供應鏈等工作;技術面的任務則交由資安院推進。龔化中把目前最重要的技術工作歸納為四項,分別從軟體開發源頭、攻防驗證、全球威脅情資,以及AI攻防環境切入。
第一項工作是AI自動化程式碼檢測與修補。資安院已與多家AI業者合作,取得專供資安用途的先進AI系統,目前投入大量人力進行前期測試。下一階段會把這些AI系統與資安院自行建置的地端資安模型結合,優先針對政府機關與關鍵基礎設施使用的核心軟體進行原始碼檢測,找出潛在漏洞並提出修補建議。這項工作瞄準的是過去資安防禦較難提前處理的問題:漏洞往往要等到被發現、被利用,防守方才開始處理。若AI能直接進入程式碼層級,協助開發階段找出弱點,防禦的時間點就能往前移。
第二項工作是AI滲透測試與實戰演練,也是目前最受矚目的一項。資安院將利用AI模擬攻擊者思維,針對重要線上服務、系統與網路進行自動化黑箱滲透測試,並透過紅藍隊攻防演練,持續驗證現有防禦能力。龔化中表示,資安院將運用取得的AI模型,自行設計大量攻擊技能,再交由AI代理人執行。這項工作預計明年四月至十月進行,屆時針對政府部門的攻防演練將開始展開。他用「打疫苗」比喻這項工作的概念:既然攻擊者已經開始使用AI進行攻擊,防守方就必須先用相同方式測試自己的系統,把可能出現的攻擊情境提前跑過一次。
第三項工作是AI自動分析全球威脅情資。資安院目前掌握的情資來源相當多元,包括採購的暗網情資、各國情資等,資料量龐大,單靠人工分析已經很難維持足夠速度。新架構正在規畫全自動的AI情資分析系統,透過大型語言模型即時消化與比對國內外大量情資,提升分析速度與精準度,再進一步把分析結果轉化成邊界設備可以直接使用的阻擋規則。這項工作的關鍵,是縮短「發現威脅」到「採取防禦」之間的時間。當某處發現新的攻擊情資,AI可以快速完成分析,轉成可執行的防禦規則,再把結果提供給其他政府機關與產業,讓一個地方遭遇攻擊累積的經驗,快速轉化成其他單位的防護能力。
第四項工作是建立國家級AI資安攻防沙箱。龔化中觀察,許多企業對AI攻擊究竟會呈現什麼樣貌仍缺乏實際經驗。資安院規畫打造一個安全、受控的驗證環境,讓政府機關與產業資安團隊可以在真正遭遇攻擊之前,先進入沙箱環境熟悉高強度、高速度的AI攻擊。這個環境除了提供政府與企業進行防禦演練,資安廠商同樣可以使用,驗證新一代防禦技術。
在技術底盤方面,前瞻研究中心主任王銘宏表示,配合「智慧國家2.0」、「五大信賴產業」與第七期國家資通安全發展方案,資安院希望從國家層級整合具有公共財性質的資安情資與防禦模型。這項工作以代理式AI為核心技術,採取「第一年建立、後四年擴大」的方式推進,第一年先完成真實系統漏洞掃描與跨單位攻防演練,後續四年逐步擴大部署,最終朝全天候自主防護發展。
威脅分析中心處理的則是AI每天要面對的大量資料。中心主任林志鴻指出,中心掌握的資料包括誘捕系統、網路流量、資安聯盟與維運中心回傳的情資,以及惡意電子郵件。中心將分析流程拆成四道工序,從資料收容開始,再進行資訊彙整、樣態正規化與關聯分析,最後由代理式AI串起整個流程,把原始資料逐步轉化成可執行的防禦知識。
在產品安全方面,資安院檢測防禦中心總監劉建良指出,今年是第二屆產品資安漏洞獵捕活動,十月至十一月進行實測,透過實戰式漏洞挖掘協助國內軟體廠商找出風險、完成修補。今年活動包括四百二十九萬元總獎金、一百七十六位資安研究員、十六家廠商,以及二十二項受測產品。資安院通報應變中心主任孫偉哲表示,資安院透過推動企業建立產品安全事件應變小組,希望縮短弱點修補時間,因應供應鏈攻擊。
人才與國際合作方面,人才培力中心總監方耀宇指出,今年是資安技能金盾獎第二十一屆,累計報名五百七十五人、二百二十三隊,初賽於十月十七日舉行,決賽在十一月二十七日於臺北登場。國際合作中心主任王家宜表示,工作重點包括串聯全球與亞太資安通報應變機制、參與國際會議,以及投入跨國演練與人才培訓。
從四項核心工作到前瞻研究、威脅分析、產品檢測、通報應變、人才培力與國際合作,資安院正在把原本分散的能力重新串接。龔化中說「雨還在下」,從明年四月開始,AI紅隊將率先進入政府機關的防線,這套國家資安防護2.0也將迎來第一次真正的實戰檢驗。