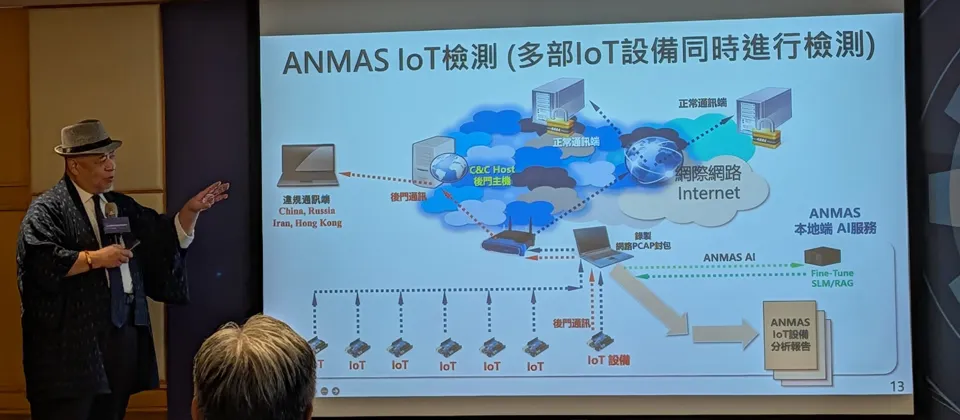
資安研究人員經常示警,部分手機或物聯網裝置可能在使用者不知情的情況下,把個資、裝置資訊,甚至錄音資料傳送到遠端伺服器。過去這類問題可以透過封包分析發現,但面對數量龐大、種類繁雜的物聯網設備,只靠人工分析很難做到規模化。如今,相關分析能力已經被產品化,透過人工智慧自動整理和分析設備產生的大量封包,發展出一套AI網路封包分析系統,能夠進一步掌握設備及通訊模組可能存在的異常連線與潛在風險。
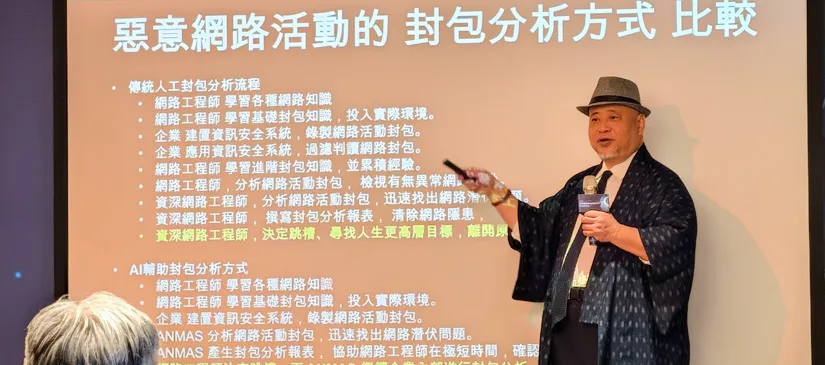
大映科技總經理劉得民在一場物聯網設備信任供應鏈合作發表會上指出,企業採購物聯網設備時,往往難以掌握設備實際的通訊行為,因此需要更客觀的技術檢測方式,進一步確認設備使用哪些通訊元件、連向哪些對象,以及產生什麼樣的網路行為。發表會於十月五日舉行,現場也公布了一系列跨領域合作進展。
劉得民表示,這套分析系統的底層技術研究從二○二○年就開始投入,經過多年開發,於去年完成產品開發,當時主要提供雲端方案;今年則進一步推出地端版本,並且擴大跨領域合作。合作對象涵蓋檢驗機構、電腦廠商、資安研究單位、產業協會、教育訓練中心與大學,希望加速AI封包分析在物聯網、工控以及企業網路安全等場域的實際應用。
在打造這套系統時,檢測重點聚焦在四個面向。第一個面向是檢驗通訊晶片的製造商。一般電子零組件如電阻、電容、電感本身不具備網路通訊能力,但物聯網設備使用的通訊晶片會直接參與網路連線,因此晶片來源也成為供應鏈檢查的一環。系統會參考國際電子電機工程師學會公布的組織唯一識別碼等資料,協助辨識設備所用通訊晶片的原始製造商,相關資料約每半年更新一次。不過他也坦言,媒體存取控制位址等識別資訊仍可能遭到偽造,因此晶片來源只能作為其中一項判斷依據。
第二個面向是檢驗設備對外連線的目的地。系統會分析封包中的通訊位址,不只判斷位址所在的國家或地區,還會進一步比對其背後的企業或服務提供者。劉得民強調,單看位址所在國家可能產生盲點,例如部分業者會在新加坡、美國等地設立公司或租用主機,設備即使連往這些地方,也不代表背後的服務提供者就是當地企業。因此分析時不只判斷「連到哪個國家」,也會進一步確認「實際連到哪家公司」。
第三個面向是檢測實際的網路行為。即使設備使用的晶片與連線位置看似正常,通訊模組本身仍可能存在後門、私自對外連線,或出現其他非預期的網路行為。這些問題往往無法單靠產品規格或來源資訊判斷,因此系統在執行時,會進一步從網路封包中辨識異常通訊、惡意活動或可疑的對外連線。
第四個面向是透過重複啟動與長時間連線進行觀察。有些異常通訊行為未必會在設備開機後立即出現,而可能經過一段時間,或在特定條件下才被觸發。此外,設備即使在採購當下符合供應鏈要求,後續也可能因為自身漏洞、韌體未更新等因素遭到入侵、感染網路蠕蟲,甚至成為殭屍網路的一部分。因此,要判斷設備是否持續維持安全狀態,不能只看採購當下或單次檢測結果,還需要持續觀察後續的實際通訊行為。
在合作進展方面,今年推出的地端版本由電腦廠商協助企業建置本地端的AI運算環境;在檢測應用上,則與檢驗科技業者合作,結合第三方測試驗證與AI封包分析能力,探索物聯網設備、通訊模組與可信任供應鏈安全檢測的應用模式;在人才培育方面,也與教育訓練中心合作,推動AI封包檢測的教育訓練。
此外,大映科技也與資安科技研究所、網路封包分析協會簽署三方合作備忘錄,推動AI封包分析技術導入操作技術與物聯網場域,同時與大學等合作夥伴持續推進相關研究與產業推廣。檢驗科技業者的資深產品群經理也在活動中指出,傳統合規稽核與弱點掃描仍有侷限,設備沒有已知弱點,不代表實際運作時不會出現高風險通訊行為,這次合作希望結合法規遵循檢核與動態通訊行為分析,補強供應鏈安全檢測。
談到海外市場布局,劉得民透露,這套系統已經提供英文與日文版本,預計二○二七年先進軍日本市場,初期從雲端服務切入,再提供地端部署方案,後續逐步拓展其他亞洲市場。
對於消費市場,劉得民也提出個人願景,希望未來民眾到光華商場等店家購買物聯網設備或電子產品時,就能在現場接受設備檢測,在購買前進一步掌握產品的通訊安全。不過他也指出,在自由民主社會中,政府主要透過採購與資安規範,要求公務機關避免使用不符合供應鏈要求的設備,多半不會全面禁止一般民眾購買或使用相關產品,到了消費市場,設備是否安全,很大程度仍取決於消費者自己的選擇。他期待未來能將相關檢測機制延伸至消費端,讓使用者在購買前就能取得更多設備安全資訊。