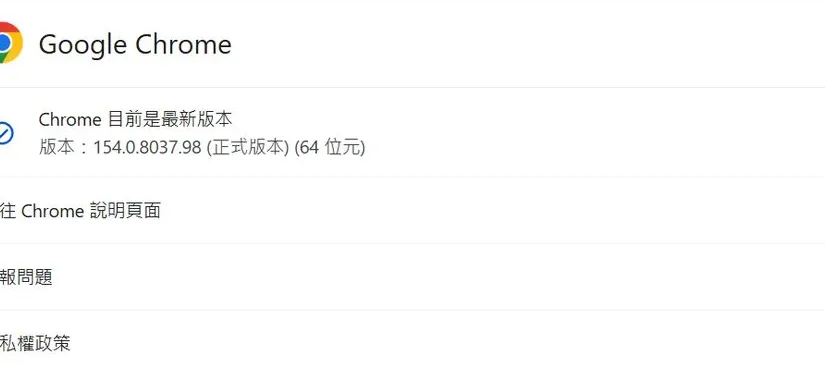
Google在一週內兩度為Chrome瀏覽器發布緊急更新。9月29日先發布154.0.8037.92或93版、修補32個漏洞;兩天後又緊急推出新版本:Windows與Mac平台提供154.0.8037.97或98版,Android平台提供154.0.8037.126版,Linux平台則預計在後續幾天或幾週推出154.0.8037.97版。
這一波更新總共修補11個漏洞。其中1個被評為重大風險的CVE-2026-103628,原因是WebGL元件存在越界寫入漏洞;9個高風險漏洞中,4個與記憶體釋放後仍使用有關,2個與整數溢出有關,授權不當、緩衝區溢位、類型混淆各1個;另有1個中風險漏洞,存在資訊洩漏的問題。
最受關注的是WebGL的重大漏洞。WebGL是瀏覽器用來渲染3D圖形的技術,只要開啟網頁就可能觸發。越界寫入漏洞可能讓攻擊者透過精心設計的網頁執行惡意程式碼,使用者甚至不需要點擊任何東西。
高風險漏洞中數量最多的是「記憶體釋放後仍使用」類型,共占4個。這類漏洞長期是瀏覽器攻擊的常見入口:程式在釋放記憶體後又繼續使用該區塊,攻擊者可趁機植入惡意內容。這也是近年瀏覽器廠商大力推動記憶體安全語言的原因之一。
Google通常會分階段向用戶推送Chrome更新,更新會在背景自動下載。不過由於這是兩天內的第二次緊急更新,建議使用者手動檢查版本是否已經是最新,不要依賴自動推送的時間差。
檢查方式很簡單:在Chrome的設定中找到「關於Chrome」,瀏覽器會自動檢查並下載最新版本,重新啟動後即完成更新。手機版Chrome則可透過應用程式商店確認是否有可用更新。
Chrome是全球市占率最高的瀏覽器,漏洞往往成為攻擊者的首要目標。Google在9月底的大更新修補32個漏洞後,僅隔兩天又追加11個漏洞的修補,顯示新的威脅仍在持續出現。
對一般使用者來說,保持瀏覽器在最新版本,是成本最低的防護手段之一。更新只需要幾分鐘,卻能擋下已知的攻擊手法,值得每個人動手檢查一次。