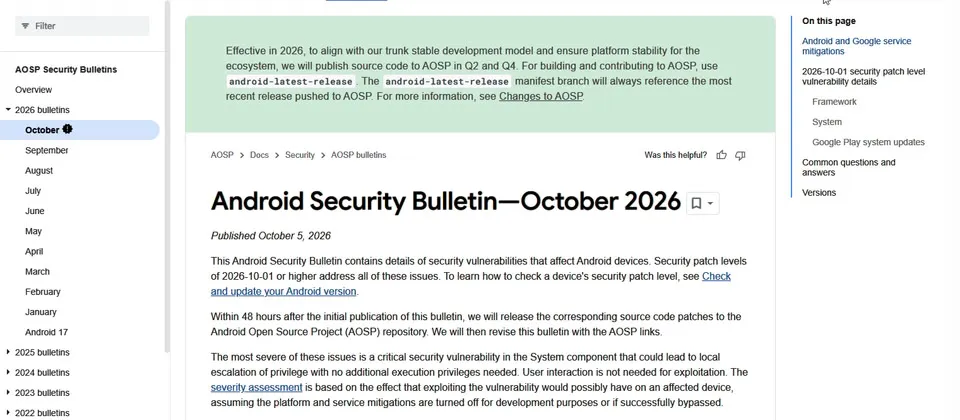
Google 在 10 月 5 日發布 Android 本月的例行安全更新,一共修補 28 個漏洞,其中 8 個屬於重大等級,其餘大部分為高風險等級。
從分布來看,存在於系統元件的漏洞最多,有 18 個;框架層面有 7 個;另外 3 個與 Google Play 及 Project Mainline 相關元件有關。
就類型而言,權限提升最多,有 13 個;其次是阻斷服務 7 個;資訊洩露 4 個;遠端程式碼執行 1 個。
最值得注意的是其中最嚴重的系統元件漏洞:攻擊者有機會在裝置本機提升權限,且不需要事先取得任何執行權限,整個漏洞利用過程也不需要使用者互動。這類漏洞一旦被利用,受害者可能毫無察覺。
不過需要提醒的是,Google 發布的是底層更新,實際送達手機的時間取決於各裝置廠商。使用者應該留意手機品牌推出的資安公告,及時套用新版韌體。
每個月例行的安全公告也說明了一件事:手機作業系統的漏洞從來沒有清零過。28 個漏洞中近三成是重大等級,對一般使用者而言,最實際的自保方式仍是保持系統更新。
如果你的手機已經很久沒有收到更新,除了等廠商推送,也可以到系統設定中手動檢查更新,確認裝置目前的修補程式版本。
各平台幾乎都在同一時間段密集發更新,顯示漏洞修補已經是軟體維護的常態節奏。資安更新的提醒雖然老生常談,但每一次未安裝的更新,都是一扇沒有關上的門。
從時程來看,這是 Google 在 10 月 5 日發布的當月例行公告。不過實際推送仍由各家手機廠商接手,同一份修補在不同品牌的裝置上,到達時間往往差上數週,使用者只能耐心等,或到系統設定中手動檢查更新。