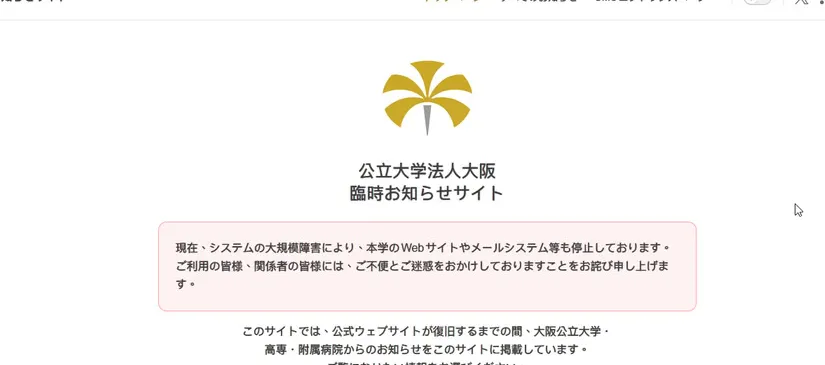
日本的大學也成為勒索軟體的目標。大阪公立大學 10 月 2 日發布公告,指校園資訊基礎設施發生故障,影響範圍涵蓋校園網路環境、內部電子郵件系統、入口網站和學術系統;醫學部附設醫院與獸醫臨床中心系統不受影響。
公告發布當時,大學宣布停課,但附設的專科學校分部維持正常上課,附設醫院和獸醫臨床中心也維持營運。
校方後續進一步說明,停課將延續到 10 月 8 日,預計自 10 月 9 日起恢復實體課程;線上課程部分則依系統復原狀況再決定。
10 月 5 日,校方召開記者會,把這次事故正式定調為遭遇網路攻擊,並研判很可能是勒索軟體攻擊。
受影響的系統範圍相當廣,包括校園網路、電子郵件、企業及大學網站、教育支援系統、學術事務系統、財務會計系統、人事與薪資系統,以及圖書館系統,幾乎涵蓋了學校行政的各個面向。
校方透露,約有 500 台伺服器在疑似遭勒索軟體攻擊後停止運作,目前正在調查是否有個人資料外洩,並已向個人資料保護委員會通報。
這並非近期日本唯一的資安事故。大眾運輸營運公司京王線與東京地鐵、日本租車公司 Times Car,以及當地大型媒體日經新聞,近來都公告發生資安事故,面臨服務中斷或資料外洩的情況。
教育機構之所以成為目標,一個可能的原因是:學校系統連接的部門多、使用者龐雜,但資訊安全的投入往往不如企業,一旦被鎖定,修復難度特別高。
目前尚不清楚攻擊者身分和是否提出贖金要求,校方也還沒公布系統完全復原的時間表。對學生而言,最關心的仍是課程能否順利銜接,以及個人資料是否安全。