資安業者 Lumen 近日揭露新型惡意軟體 BambooToken。根據樣本與網路遙測資料,該惡意軟體至少自 2023 年 2 月起開始活動,並持續至 2026 年 7 月,潛伏時間長達三年以上。
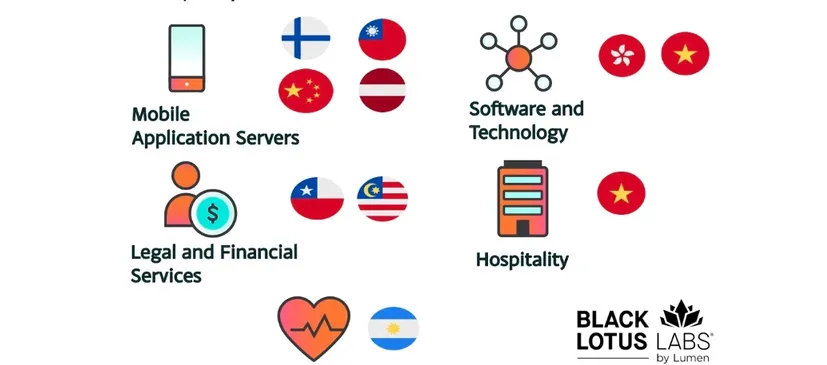
主要出沒區域為亞洲及南美洲,已有十多家企業受害,產業別包括行動 App 後端、旅館、生技、法律、金融、加密貨幣及軟體開發業者。
Lumen 公布的企業受害分布圖顯示,受害範圍亦涵蓋台灣,不過研究正文並未進一步說明台灣受害組織的身分或產業別。
目前該惡意軟體尚無法歸因於特定攻擊組織,但 Lumen 認為,其攻擊目標與活動模式,符合中國相關威脅行動的特徵。
在感染手法上,BambooToken 主要利用 Tendyron OnKey 軟體的 DLL 側載機制感染受害者系統,也有假冒金山辦公軟體的版本。
感染後,它會收集受害電腦的環境資訊,並透過物聯網常用的 MQTT 通訊協定作為指揮與控制(C2)管道。
MQTT 採用發布與訂閱架構,受感染電腦無須直接連線攻擊者的伺服器,收發訊息的行為更難被察覺,再結合使用 Cloudflare 代理的 C2 網域,進一步隱匿其後端基礎設施。
該惡意軟體的 Windows 版本可載入外掛程式擴充功能,另有 Linux 版本可執行 Shell 指令、上傳、下載及刪除檔案,跨平台能力完整。
更值得注意的是,研究人員在惡意軟體樣本的未執行程式碼中,發現留有鍵盤側錄、剪貼簿、錄音、攝影機及螢幕擷取等功能字串。
但研究人員也坦言,目前尚不能確認這些功能是否實際啟用,可能是預留的開發代碼。
對企業資安團隊而言,這類長期潛伏、手法低調的惡意軟體,往往比爆發式勒索軟體更難防。定期檢視軟體供應鏈與異常網路連線,是目前可行的因應方向。