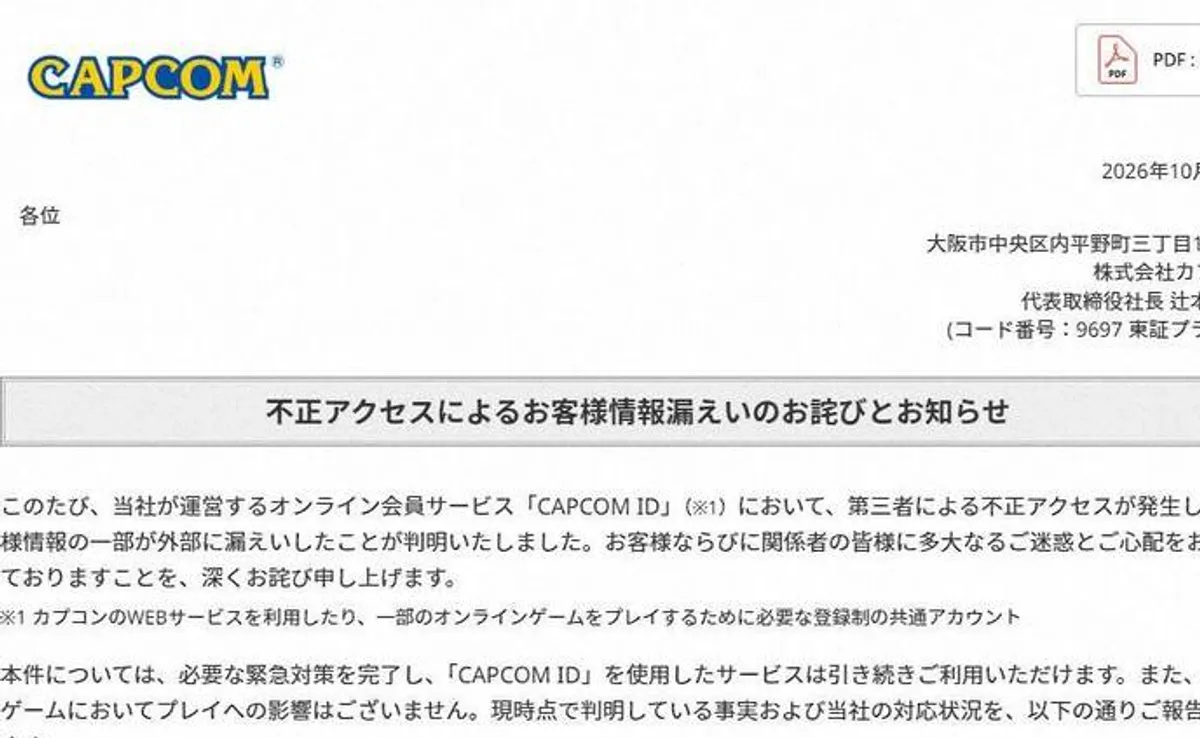
日本遊戲大廠卡普空今天在官方網站更新公告, 證實旗下線上會員服務「CAPCOM ID」遭到第三方非法存取, 部分顧客資訊外洩, 全球受影響帳號合計超過一千一百七十萬筆, 是近年日本遊戲業界規模頗大的資安事件之一。
先看懂這次事件的幾個關鍵數字。
一千一百七十七萬四千二百四十七筆: 這是全球受影響帳號的總數, 逼近一千兩百萬, 規模相當可觀, 顯示這不是單一地區的小事件, 而是波及全球使用者的重大事故。
一百九十六件: 經確認有登入密碼遭到非法修改的帳號數量。官方表示, 這些帳號的密碼已經全數重置, 並強調顧客自行設定的密碼並未外洩。
零: 外洩範圍中的信用卡資訊筆數。官方明確表示, 信用卡資訊並不在本次外洩的對象之中, 這是不幸中的大幸, 至少金流資料沒有落入不明人士手中。
三類: 本次外洩的資訊類型, 包括電子郵件地址、帳號建立時間, 以及登入次數等系統專屬識別資訊。雖然不含密碼與信用卡資料, 但電子郵件地址外洩仍足以成為釣魚攻擊的素材。
卡普空是以《魔物獵人》系列、《惡靈古堡》系列聞名全球的遊戲開發商, 在全球擁有龐大的玩家社群, 「CAPCOM ID」則是其營運的線上會員服務, 玩家用它登入各項官方服務。
根據官方今天更新的公告, 「CAPCOM ID」遭到第三方非法存取, 經內部確認, 部分顧客資訊已經外洩到外部, 公司為此向顧客及相關人士致上歉意。
外洩的資訊包括電子郵件地址、帳號建立時間, 以及登入次數等系統專屬識別資訊, 受影響的帳號總數在全球合計達到一千一百七十七萬四千二百四十七筆。
除了上述資訊外洩, 官方另外確認, 有一百九十六個帳號的登入密碼遭到非法修改。針對這一點, 官方特別說明, 顧客自行設定的密碼並未外洩, 遭到非法修改的一百九十六組密碼已經全數重置。
值得留意的是, 官方明確表示信用卡資訊並未包含在本次外洩的對象之中, 玩家的付款資料沒有受到這波事故波及。
在給使用者的呼籲中, 官方表示, 顧客註冊使用的電子郵件地址仍可繼續使用, 不需要因此更換信箱。
但官方也提醒, 有心人士可能會惡化利用本次外洩的資訊, 寄送冒充公司或相關單位的可疑電子郵件, 呼籲使用者收到可疑郵件時務必多加留意, 切勿點擊郵件內的網址或開啟附加檔案。
關於這次非法存取的影響範圍, 官方表示目前仍在持續調查當中, 尚未公布完整的調查結論。
近一千兩百萬筆帳號資料外洩, 意味著大量玩家的電子郵件地址已經流入不明人士手中, 後續釣魚郵件與詐騙訊息的風險顯著升高, 玩家在未來一段時間內需要格外提高警覺。
對卡普空而言, 接下來的課題是如何向全球玩家清楚交代調查結果, 並提出具體的補救與強化措施, 這將是重建玩家信任的關鍵。
資安事件發生後, 企業的應對速度與透明度, 往往比事件本身更影響商譽。官方選擇主動公告並說明影響範圍, 是危機處理中正確的第一步。
後續值得關注的是, 官方是否會公布入侵的手法與時間點, 以及是否會提供受影響使用者進一步的保障方案, 玩家可以持續留意官方網站的更新公告。
值得注意的是, 公告中特別區分了兩種不同的狀況: 一是顧客自行設定的密碼並未外洩, 二是有一百九十六個帳號的密碼遭到非法修改。這兩句話並列出現, 顯示官方在調查中把密碼相關的影響範圍做了細緻的釐清, 而不是籠統帶過。
遭到非法修改的一百九十六組密碼, 官方表示已經全數重置。這意味著這些帳號的原持有者, 下次登入時需要透過官方的密碼重設流程重新設定, 短期內使用上會多一道手續, 但這也是防止帳號被冒用的必要措施。
從使用者的角度來看, 這次事件最實際的風險, 並不是帳號本身被盜用, 而是外洩的電子郵件地址可能成為下一波釣魚攻擊的目標。攻擊者手握真實的玩家信箱, 假冒官方寄送「帳號異常通知」之類的郵件, 成功率往往比亂槍打鳥高得多。
這也是官方在公告中特別花篇幅提醒防範可疑郵件的原因。對玩家來說, 未來一段時間如果收到自稱來自卡普空或相關單位的郵件, 無論內容寫得多麼緊急, 都應該先透過官方網站或官方應用程式查證, 不要直接點擊郵件中的連結。
另外, 雖然官方表示信用卡資訊不在外洩範圍內, 但有使用 CAPCOM ID 的玩家, 仍可以趁這個機會檢查一下自己的帳號狀態, 確認登入紀錄有無異常, 並確保自己在其他網站沒有重複使用相同的密碼, 把風險降到最低。
整體而言, 這起事件再次提醒, 即便是大型遊戲公司, 也難以完全避免資安威脅。企業願意主動公告、說明影響範圍並致歉, 是負責任的第一步; 而使用者保持警覺、養成良好的資安習慣, 則是保護自己的最後一道防線。