-
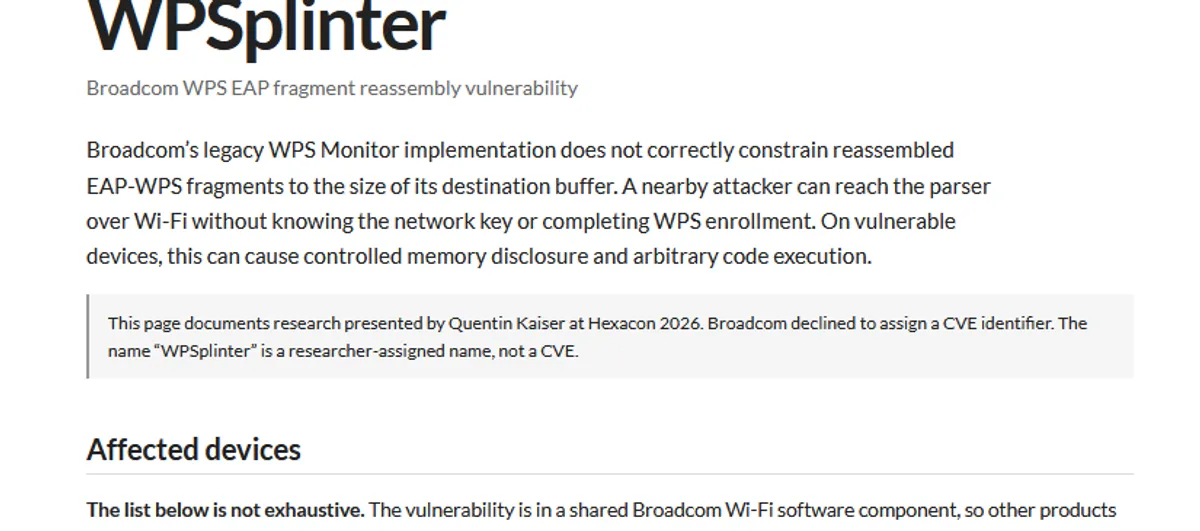
資安研究人員Quentin Kaiser揭露,Broadcom Wi-Fi晶片存在一個尚未修補的WPSplinter漏洞,影響採用相關晶片的路由器與無線基地台。
-
在無線訊號範圍內的攻擊者,無須知道Wi-Fi密碼,就能直接取得受影響設備的最高管理權限(root權限)。
-
研究人員列出的受影響設備涵蓋18家廠商、50多款產品,影響範圍相當廣泛。
-
台灣方面,合勤科技確認旗下兩款產品採用相關晶片,正在與Broadcom確認解決方案;Netgear被點名的兩款產品已停產多年且未引進台灣;Cisco則表示已轉交原廠確認。
-
一般使用者可以對照研究人員公布的清單,檢查家中或公司的無線設備是否在列,並留意廠商後續發布的韌體更新。
家中的Wi-Fi路由器,可能是你最忽略的資安弱點。資安研究人員Quentin Kaiser日前揭露,廣泛應用於路由器與無線基地台的Broadcom Wi-Fi晶片,存在一個名為WPSplinter的漏洞,而且目前尚未修補。這個漏洞的危險之處在於,攻擊者只要身處無線訊號的覆蓋範圍內,不需要知道Wi-Fi密碼,就能直接取得設備的root權限,等於把整台路由器的控制權拱手讓人。
取得路由器的root權限意味著什麼?攻擊者可以監看所有經過路由器的網路流量、竄改DNS設定把使用者導向惡意網站,甚至把路由器變成進一步攻擊內網其他設備的跳板。對於企業而言,一台被控制的無線基地台可能成為整體網路防線的破口;對一般家庭來說,家中所有連網裝置的流量都可能被一覽無遺。
根據研究人員公布的資訊,受影響的設備涵蓋18家廠商的50多款產品。由於Broadcom是Wi-Fi晶片的主要供應商之一,許多市面上的路由器與無線基地台都採用其晶片,這也是影響範圍如此廣泛的原因。研究人員已列出部分受影響的廠商與設備清單,供使用者自行比對。
台灣也有業者受到波及。在台灣有銷售業務的廠商中,合勤科技(Zyxel)證實,研究報告中列出的兩款產品VMG3312-B10A與VMG3312-B10B,確實採用Broadcom Wi-Fi晶片及相關軟體開發套件。合勤表示,目前正與Broadcom聯繫,確認可行的解決方案。該公司初步研判,這個問題可能僅影響少數採用相關晶片及開發套件的舊機種,但仍在調查其他產品型號是否受到影響,呼籲使用者留意後續公告。
Netgear方面的情況相對單純。代理商瀚錸科技表示,研究报告中列出的兩款產品CG3100與CG3700B都已停產多年,現今的使用者已經不多,因此認為實際影響有限。更重要的是,這兩款產品以及另一款相關的Powerline產品都沒有引進台灣,台灣用戶不會受到這些特定產品的影響。
Cisco則尚未給出明確回覆。公關公司表示已經把問題轉交給原廠確認,待取得回覆後會再提供說明。由於Cisco的企業級無線設備在台灣也有不少用戶,原廠的回應值得持續追蹤。
對一般使用者來說,現在可以做三件事。第一,對照研究人員公布的受影響設備清單,確認家中或公司的路由器、無線基地台型號是否在列。第二,如果設備在清單上,留意廠商是否發布韌體更新,並在第一時間安裝;若廠商已無支援該型號,可考慮更換為仍在維護的新設備。第三,無論是否受影響,都建議關閉路由器上用不到的遠端管理與WPS等便利但風險較高的功能,減少可被攻擊的入口。
這起事件也再次凸顯供應鏈安全的難題。一個上游晶片的漏洞,可以一路向下波及數十家廠商、上百款終端產品,而修補的責任分散在晶片商與各設備廠商之間,時程往往難以掌控。在官方修補方案出爐之前,使用者能做的就是保持警覺:定期檢查韌體更新、汰換過於老舊的設備,才是保護家中網路最實際的做法。