9月下旬至10月初:韓國金融機構遭遇網路攻擊,資安業者CrowdStrike調查發現攻擊涉及AI自主滲透測試工具ARTEX。
10月7日:CrowdStrike公開揭露,指出ARTEX為中國開發的工具,且實際攻擊者可能使用中文。
10月19日:日本資安業者GMO Cybersecurity by Ierae公布最新調查,確認攻擊者使用ARTEX對日本企業發動攻擊,並發現另外6台使用AI技術的攻擊主機,同樣以日本企業為目標。
日本近期接連傳出企業遭網路攻擊及資料外洩事件,現在調查有了突破性進展。以弱點研究與滲透測試見長的日本資安業者GMO Cybersecurity by Ierae,於10月19日公布最新調查結果,確認攻擊者使用AI自主滲透測試工具ARTEX,對日本企業發動攻擊。這是首次有調查單位以鑑識證據證實,針對日本企業的這波攻擊背後,確實有AI工具在運作。
GMO表示,他們先前透過數位鑑識分析,就已經研判這波攻擊極可能使用了AI技術。後續追查攻擊來源的基礎設施,進一步確認攻擊者使用的正是AI自主滲透測試工具ARTEX,證實了先前的研判。所謂自主滲透測試工具,是指能夠在極少人工介入的情況下,自動對目標系統進行弱點探測與入侵嘗試的工具,AI的加入讓這類工具的自動化程度與攻擊效率大幅提升。
調查還描繪出攻擊的規模。這組攻擊基礎設施鎖定的目標約有20家日本企業,其中9家屬於同一個產業,顯示攻擊者並非隨機掃描,而是有計畫地針對特定產業集中火力。在確認遭到鎖定的日本企業中,有8家於9月至10月間對外公告發生資料外洩事件,時間點與攻擊活動高度吻合。
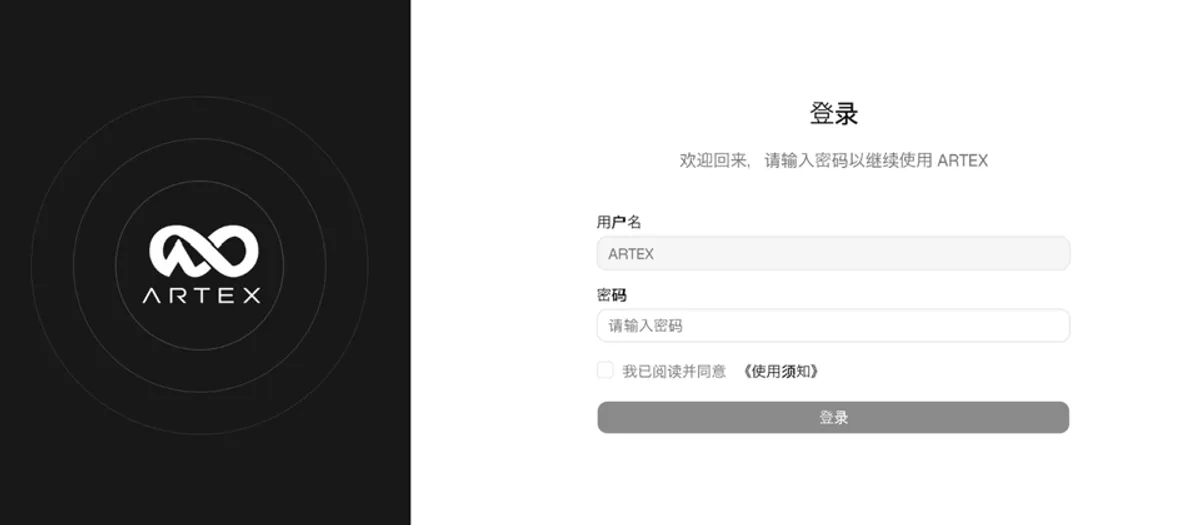
關於攻擊者的身分,調查發現了一些線索。根據GMO公布的ARTEX操作介面截圖,該工具的操作介面採用簡體中文。資安業者CrowdStrike先前的調查也研判,這款工具由中文使用者開發,實際發動攻擊的人同樣使用中文。不過GMO強調,實際攻擊者的真實身分仍有待進一步釐清,目前不宜過度推論。
把視角擴大到日本之外,會發現這可能是一場跨國行動。CrowdStrike在10月7日的揭露中指出,韓國金融機構在9月下旬至10月初遭遇的網路攻擊,同樣涉及ARTEX,當時就已指出該工具為中國開發、攻擊者可能使用中文。結合日本與韓國的兩項調查結果,GMO研判攻擊者可能依照國家及產業來選擇目標,並分別部署不同的攻擊主機執行任務。
循著這個方向進一步追查,GMO又發現了另外6台使用AI技術的攻擊主機。這些主機同樣幾乎只鎖定日本企業,而且各自有主要針對的產業:有的鎖定數位禮品與零售流通業者,有的針對保險與金融業,還有的鎖定電子商務、媒體與物流業者。這種「一台主機負責一個產業」的分工模式,顯示攻擊行動具有高度的組織性,而非單一駭客的個人行為。
這起事件凸顯了AI正在改寫網路攻擊的遊戲規則。過去發動大規模、有組織的入侵行動需要一支技術團隊,如今AI自主滲透測試工具讓少數人就能維持多條攻擊線、同時針對多個產業。對防禦方而言,這意味著攻擊的速度與規模都可能超出傳統資安團隊的應對能力,自動化防禦與威脅情資共享變得更加重要。
GMO已將相關調查資訊提供給執法機關,同時正在調查這些攻擊是否僅針對日本和韓國,以確認其他國家受影響的程度。對台灣企業的提醒是:這波攻擊鎖定的是特定產業的企業群體,而非單一公司,台灣的金融、零售、電商與物流業者也在類似的產業範圍內。企業應檢視自身是否曾公告異常事件,並留意針對性的弱點掃描跡象,必要時可參考資安業者公布的威脅情資進行比對。
從防禦的角度來看,面對AI驅動的自動化攻擊,傳統依靠人工分析告警的資安維運模式將越來越吃力。企業除了修補已知弱點、落實多因子驗證等基本功,也應考慮導入具備行為分析能力的偵測工具,才能在攻擊者利用AI加速入侵節奏的時代,守住最關鍵的防線。