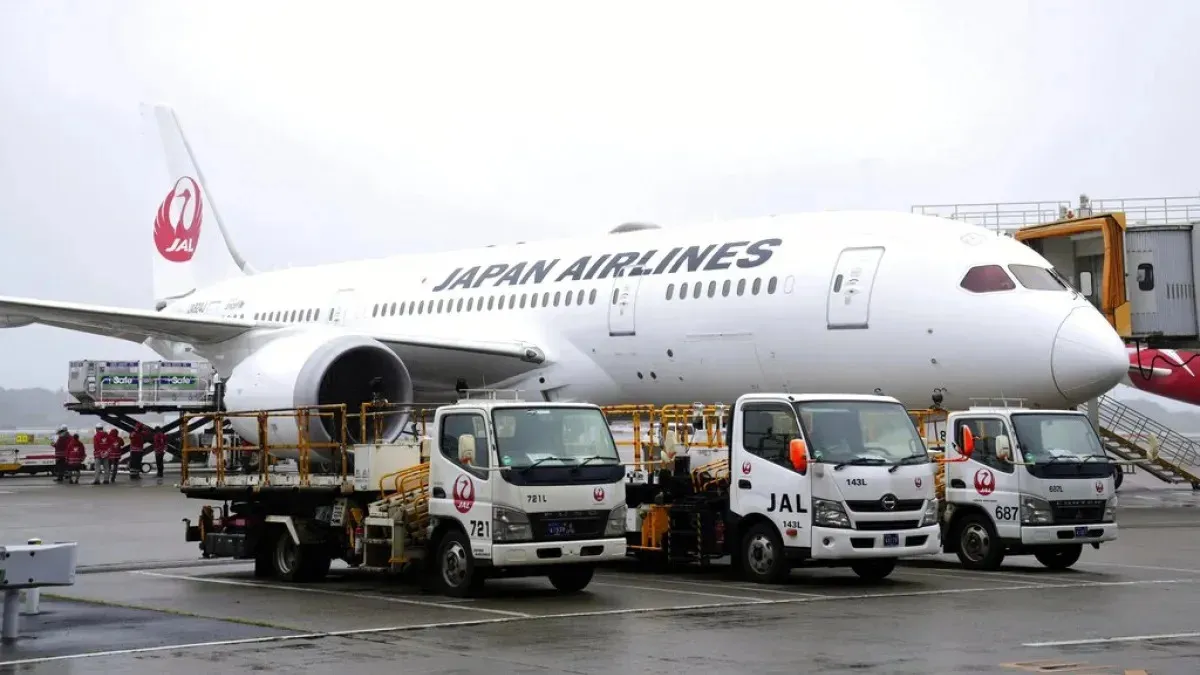
日本航空與日本越洋航空二十八日發布重大資安通報,證實兩家公司委外營運的旅客服務系統遭到第三方非法駭客攻擊,導致部分乘客的預約資訊出現非法瀏覽與擷取痕跡,約九點二萬名乘客受到影響。
出事的系統由阿瑪迪斯集團負責管理,這家公司承接了日航集團的旅客服務系統營運。駭客入侵的對象並不是航空公司本身的內部系統,而是這套委外管理的訂位相關資料庫,這也讓委外系統的安全責任歸屬成為關注焦點。
官方公布的調查細節顯示,本次資安事件受波及的對象,是在二零二三年八月十日至二零二六年九月二十三日之間,曾訂購並在日本航空或日本越洋航空航班留下預約紀錄的部分乘客,總計約有九點二萬人受影響。
日航特別說明,這段期間是預約資料保留在阿瑪迪斯系統資料庫中的時間,並不是指乘客實際的訂購日期或搭乘日期。換句話說,只要預約資料在這段期間內仍存放在系統中,就可能落在受影響的範圍裡。
在受影響的九點二萬名乘客中,資料外洩的嚴重程度分為兩大類,影響範圍有明顯差別。第一類約九萬人,可能遭外部瀏覽的資料包含預約編號、乘客姓名、搭乘日期、搭乘航線與搭乘艙等基本訂位資訊。
第二類約兩千人,外洩的資料進一步擴大到敏感個資。除了上述的基本訂位資訊外,還包括聯絡方式、護照號碼、國籍、哩程會員號碼、航空公司名稱、航班號碼、機票號碼與劃位資訊等。
護照號碼與聯絡方式的外洩,是這起事件最令人擔憂的部分。護照號碼屬於高度敏感的身分資料,一旦落入不法分子手中,可能被用於冒用身分或製作假證件,後續風險比單純的訂位資訊外洩高出許多。
不過,日航集團也特別強調,顧客的信用卡號碼與會員帳戶密碼,並未儲存在此次受影響的資料庫中,經過與系統商確認後,並無外洩疑慮。這一點對乘客來說算是稍感安慰的消息,至少金融交易與帳戶登入資訊不在外洩範圍內。
系統商阿瑪迪斯已經緊急執行必要的資安補強與防禦措施,試圖堵住入侵管道,防止類似事件再度發生。截至目前為止,尚未發現相關外洩個資遭到不當濫用或非法交易的具體事實。
尚未發現濫用事實,並不等於風險已經解除。個資外洩的後續利用往往有時間差,不法分子可能先蒐集資料、再伺機運用,乘客在未來一段時間內仍須保持警覺。
對於受波及的九點二萬名顧客,日航與越洋航空表示,後續將進行個別通知與致歉。個別通知的作法,讓每位乘客能夠確認自己屬於哪一類受影響範圍,而不是只能從新聞報導中自行猜測。
日航集團同時提醒顧客務必提高警覺,防範冒用日航集團名義的釣魚郵件、詐騙電話或引導至假冒網站等各類詐騙行為。駭客取得乘客姓名與航線資訊後,偽裝成航空公司的詐騙訊息會變得更加逼真,辨識難度也隨之提高。
從產業面來看,這起事件再度凸顯委外系統的資安風險。航空公司把旅客服務系統交給專業廠商營運,雖然可以借助廠商的技術能力,但資料安全的最終責任仍然回到航空公司品牌身上,出事時面對乘客的還是航空公司自己。
對經常搭機的旅客來說,這起事件也是一個提醒。訂位時留下的姓名、聯絡方式與護照資訊,會在系統中保留一段時間,即使行程早已結束,資料仍可能存放在某個資料庫裡,成為駭客覬覦的目標。
關鍵數字:
約九點二萬人是本次事件受影響的乘客總數,規模不小,顯示委外系統資料庫中存放的預約資料量相當龐大。
約九萬人只涉及基本訂位資訊,包括預約編號、姓名、搭乘日期、航線與艙等,雖然敏感度較低,但仍足以讓詐騙訊息看起來更可信。
約兩千人外洩的資料擴大到護照號碼、聯絡方式、國籍、哩程會員號碼、機票號碼與劃位資訊,屬於高敏感度個資,後續風險最高。
二零二三年八月十日至二零二六年九月二十三日是預約資料保留在系統中的期間,長達約三年,這段期間內的預約紀錄都可能受到波及。
零是目前已確認的信用卡號碼與會員帳戶密碼外洩件數,兩者並未儲存在受影響資料庫中,是整起事件中相對令人放心的部分。
值得注意的是,這次事件的調查細節仍在陸續公布,系統商與航空公司後續是否公布入侵途徑與受影響資料的完整範圍,目前尚不清楚。
後續發展方面,日航與越洋航空的個別通知作業將陸續展開,乘客收到通知後可以確認自己的資料受影響程度。系統商的資安補強成效、主管機關是否介入調查,以及是否出現個資遭濫用的實際案例,都是接下來值得追蹤的重點。